البريد المؤقت لاختبار ضمان الجودة والتطوير – الدليل الشامل
كل تطبيق يعتمد على التسجيل عبر البريد الإلكتروني يسبب نفس المشكلة لفرق التطوير. فأنت بحاجة إلى عشرات — وأحيانًا مئات — من عناوين البريد الإلكتروني الفريدة لاختبار إجراءات التسجيل، والتحقق من استلام رموز OTP، والتأكد من صحة تسلسل عمليات التسجيل. ويؤدي استخدام عناوين البريد الإلكتروني الشخصية أو الخاصة بالعمل إلى إغراق صندوق الوارد الخاص بك بالبريد العشوائي. كما أن الترميز الثابت للعناوين يتسبب في تضارب الاختبارات عند تشغيل مجموعات الاختبارات بشكل متوازٍ. واستخدام عناوين البريد الإلكتروني الحقيقية للعملاء في بيئات الاختبار يمثل مخاطر تتعلق بالخصوصية لا ترغب في تحملها.
تحل عناوين البريد الإلكتروني التي يمكن التخلص منها كل هذه المشاكل. قم بإنشاء صندوق بريد جديد، واستخدمه لتشغيل اختبار واحد، ثم دعه يختفي — مما يحافظ على نظافة بيانات الاختبار، وحماية بيانات العملاء، وبقاء صندوق بريدك الرئيسي سليمًا.
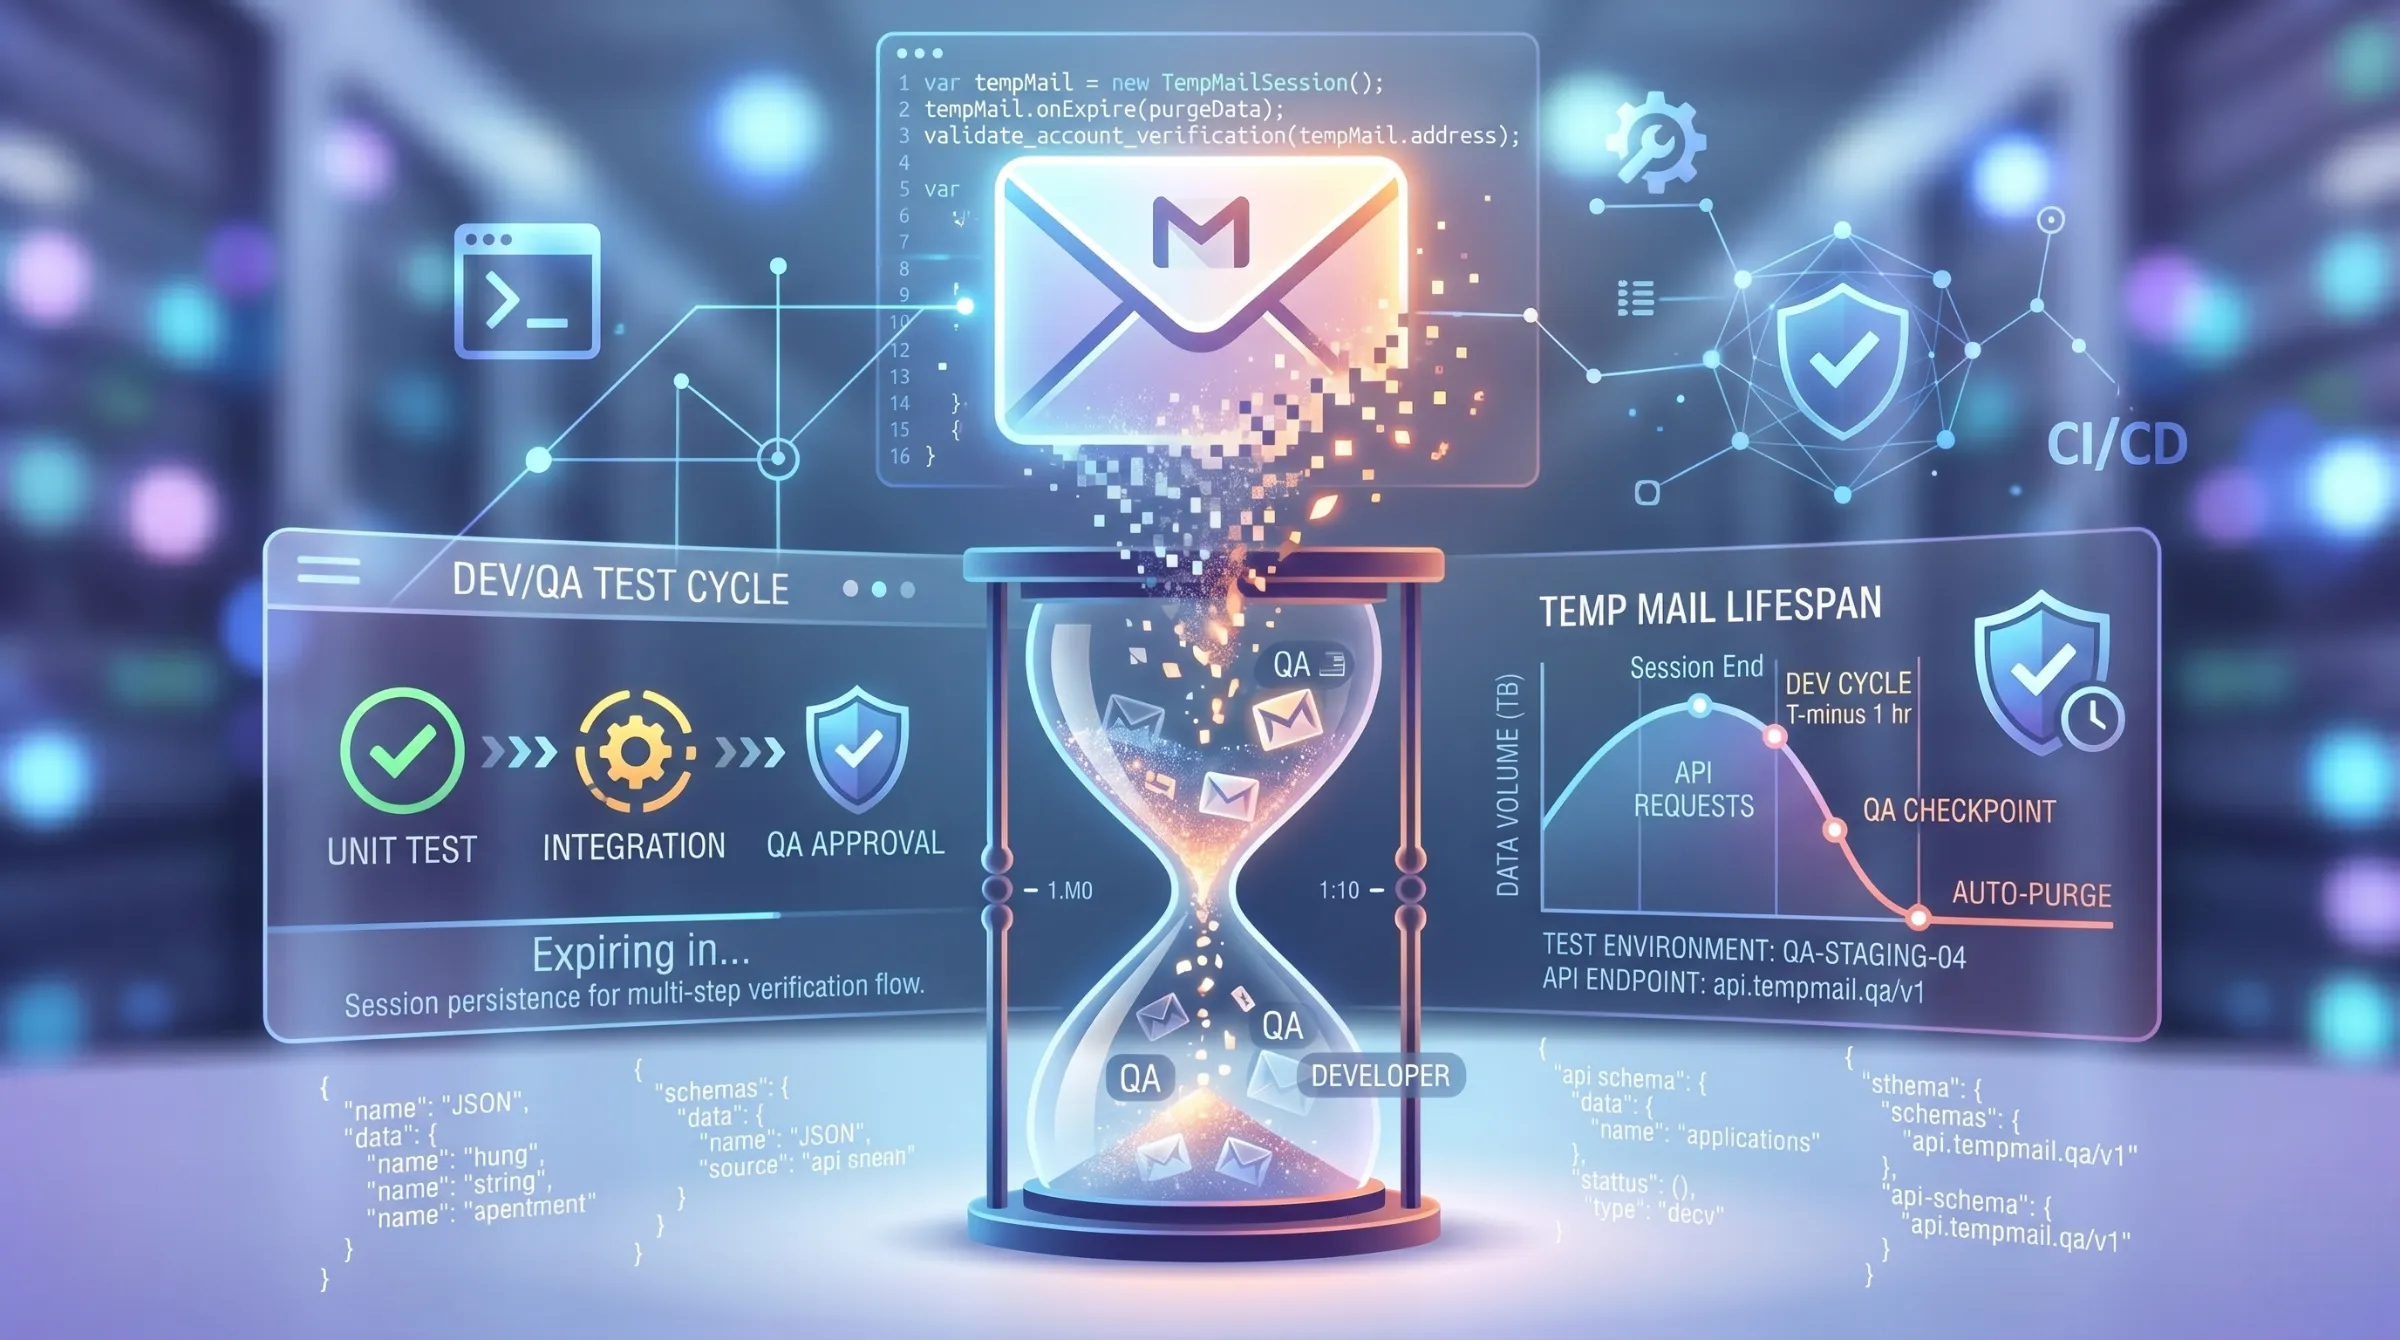
يتناول هذا الدليل كيفية استخدام فرق ضمان الجودة والتطوير للبريد الإلكتروني المؤقت بفعالية عبر دورة حياة تطوير البرمجيات.
لماذا يحتاج المطورون وفرق ضمان الجودة إلى البريد الإلكتروني المؤقت
عنق الزجاجة في اختبار التسجيل
تتطلب معظم تطبيقات الويب التحقق عبر البريد الإلكتروني أثناء التسجيل. اختبار هذا المسار يعني أنك بحاجة إلى عنوان بريد إلكتروني فعال لكل حساب اختبار. سرعان ما تصبح صناديق بريد ضمان الجودة المشتركة مزدحمة — فعندما تُجرى اختبارات متعددة بالتوازي، يصبح من المستحيل تتبع أي رسالة تأكيد تنتمي إلى أي برنامج نصي. تتعارض رموز OTP أو تنتهي صلاحيتها قبل تشغيل عمليات التحقق، ويمكن لصندوق بريد واحد غير مستقر أن يحول مجموعة اختبارات التراجع بأكملها إلى اللون الأحمر.
إن إنشاء عنوان مؤقت فريد لكل عملية اختبار يزيل هذه التضاربات تمامًا.
إبقاء بيانات العملاء الحقيقية خارج بيئات الاختبار
نادرًا ما تتمتع بيئات الإعداد وبيئات ضمان الجودة بنفس ضوابط الوصول أو سياسات التسجيل أو الاحتفاظ التي تتوفر في بيئة الإنتاج. ويؤدي استخدام عناوين البريد الإلكتروني المؤكدة للعملاء في هذه البيئات إلى توسيع نطاق المخاطر دون داعٍ — خاصةً في ظل اللائحة العامة لحماية البيانات (GDPR) ولوائح حماية البيانات الأخرى.
توفر صناديق البريد الإلكتروني التي يمكن التخلص منها بديلاً آمناً لضمان الجودة. يتم تنفيذ كل اختبار للتسجيل وإعادة تعيين كلمة المرور والاشتراك في الرسائل التسويقية من البداية إلى النهاية دون الحاجة إلى الوصول إلى صناديق البريد الإلكتروني الشخصية. وعند انتهاء الاختبار، تنتهي صلاحية العنوان مع بقية بيانات الاختبار.
حماية سمعة مرسل البريد الإلكتروني
يؤدي إرسال رسائل البريد الإلكتروني الاختبارية بكميات كبيرة عبر نطاق الإنتاج الخاص بك إلى الإضرار بسمعة المرسل بمرور الوقت. تؤدي معدلات الارتداد وشكاوى البريد العشوائي ونتائج مصائد البريد العشوائي الناتجة عن أنشطة الاختبار إلى تشويه المقاييس التي من المفترض أن تعكس سلوك المستخدم الفعلي. ويحافظ فصل حركة مرور ضمان الجودة عبر نطاقات يمكن التخلص منها على سلامة إمكانية التسليم في بيئة الإنتاج.
لمزيد من المعلومات حول كيفية حماية البريد الإلكتروني القابل للتصرف للخصوصية خارج نطاق الاختبار، راجع دليلنا حول ما إذا كان استخدام البريد الإلكتروني المؤقت آمنًا وقانونيًا.
حالات الاستخدام الرئيسية للبريد الإلكتروني المؤقت في مرحلة التطوير
اختبار تدفقات تسجيل المستخدمين والاشتراك
قم بإنشاء عنوان مؤقت فريد لكل عملية اختبار. استقبل رابط التحقق أو رسالة البريد الإلكتروني للتأكيد. انقر عبر عملية التسجيل متعددة الخطوات دون تلويث صناديق البريد الوارد الحقيقية. قم بإجراء نفس الاختبار عشرات المرات في دورة واحدة دون تعارضات من الحسابات الموجودة مسبقًا – تبدأ كل تكرار بصندوق بريد وارد نظيف وبيانات جديدة.
اختبار الرمز السري لمرة واحدة (OTP) ورمز التحقق
اختبر تسليم كلمة المرور لمرة واحدة، وتوقيت انتهاء صلاحية الرمز، وحدود إعادة الإرسال، ومعالجة الأخطاء. هل تؤدي إعادة الإرسال إلى إبطال الرموز السابقة أم تراكمها؟ ماذا يحدث عندما يرسل المستخدم رمزًا منتهي الصلاحية؟ هل رسائل تحديد معدل الاستخدام واضحة؟ تتيح لك البريد الإلكتروني المؤقت إنشاء حركة مرور عالية التردد ومحكومة لـ OTP دون المساس بحسابات العملاء الحقيقية.
اختبار تسلسل التسجيل ودورة حياة البريد الإلكتروني
تحقق من وصول رسائل البريد الإلكتروني الترحيبية، والبرامج التعليمية للبدء السريع، والتذكيرات الخاصة بالتسجيل غير المكتمل، وإشعارات انتهاء صلاحية الفترة التجريبية، ورسائل إعادة التنشيط، كلها بالترتيب الصحيح، وفي الوقت المناسب، وبالمحتوى الصحيح. تتيح لك صناديق البريد الوارد المؤقتة تجربة رحلة التسجيل الكاملة كما يفعل المستخدم الحقيقي.
اختبار قبول المستخدم (UAT)
يحتاج كل من مختبري UAT الذين يلعبون أدوار مستخدمين مختلفة — المستخدم المجاني، والمشترك المميز، ومسؤول المؤسسة — إلى حسابات بريد إلكتروني منفصلة. يلغي البريد المؤقت الحاجة إلى إنشاء عناوين دائمة لكل شخصية، مما يحافظ على عزل كل حالة اختبار ونظافة بيانات الاختبار.
الاختبار عبر الأنظمة الأساسية والأجهزة المتعددة
قم بإنشاء أي عدد تريده من العناوين لاختبار عرض البريد الإلكتروني وسرعة الاستجابة والوظائف عبر أنظمة تشغيل الأجهزة المحمولة وعملاء سطح المكتب والمتصفحات المختلفة. تحصل كل تركيبة من الأجهزة والأنظمة الأساسية على صندوق بريد نظيف خاص بها.
أنماط صناديق البريد الوارد المؤقتة لفرق ضمان الجودة
لا يحتاج كل اختبار إلى نفس استراتيجية صندوق الوارد. تغطي ثلاثة أنماط معظم السيناريوهات:
صندوق الوارد المشترك – صندوق وارد واحد يستقبل رسائل البريد الإلكتروني من عدة عمليات اختبار. سريع الإعداد وسهل المراقبة في الوقت الفعلي. الأفضل لفحوصات الكشف عن الأخطاء الأولية وجلسات الاستكشاف اليدوية. الجانب السلبي: صعوبة ربط رسائل محددة باختبارات محددة عند توسيع نطاق مجموعات الاختبارات.
صندوق الوارد لكل اختبار – عنوان فريد يتم إنشاؤه لكل حالة اختبار، وغالبًا ما يُشتق من معرّف الاختبار أو الطابع الزمني. قابلية تتبع دقيقة، وسجلات واضحة، وتصحيح أخطاء أسهل. الأنسب لمجموعات الاختبارات الآلية الشاملة وتدفقات التسجيل المعقدة متعددة الخطوات.
صندوق بريد شخصيات قابل لإعادة الاستخدام – عناوين دائمة مرتبطة بشخصيات اختبار واقعية. الأنسب لرحلات طويلة تمتد لأيام أو أسابيع — التحويلات من الإصدار التجريبي إلى المدفوع، وتغييرات الفوترة، وتدفقات فقدان العملاء وإعادة تنشيطهم. يتطلب تسمية واضحة لتجنب التداخل بين الاختبارات.
دمج Temp Mail في مسار الأتمتة الخاص بك
إنشاء صندوق الوارد باستخدام واجهة برمجة التطبيقات (API)
النهج الأكثر موثوقية هو النهج البرمجي. استخدم واجهة برمجة تطبيقات (API) للبريد الإلكتروني المؤقت لإنشاء العناوين واسترداد الرسائل داخل نصوص الاختبار الآلية. يجب أن يتولى نظام الاختبار — وليس المطور — مسؤولية إنشاء عناوين البريد الإلكتروني. وهذا يمنع استخدام العناوين المبرمجة بشكل ثابت، ويقضي على التضارب، ويجعل مجموعات الاختبار قابلة للنقل عبر البيئات المختلفة.
استقبال رسائل البريد الإلكتروني واستخراج الروابط أو الرموز
تسلسل آلي نموذجي: ينشئ البرنامج النصي حسابًا بعنوان مؤقت فريد → ينتظر ظهور رسالة البريد الإلكتروني للتحقق → يحلل النص لاستخراج رابط التأكيد أو رمز OTP → يواصل التدفق بالنقر أو إرسال هذا الرمز. قم بتجميع كل منطق التحليل في مكتبة قابلة لإعادة الاستخدام حتى لا يضطر مؤلفو الاختبارات إلى التعامل مع خصائص HTML الغريبة أو الاختلافات في الترجمة عبر كل اختبار.
التعامل مع تأخيرات البريد الإلكتروني دون تعطيل الاختبارات
تحدث تأخيرات طفيفة في التسليم حتى في أفضل البنى التحتية. إذا تعاملت اختباراتك مع تأخير نادر مدته 15 ثانية على أنه فشل كارثي، فستتعطل مجموعات الاختبارات وستتآكل الثقة في الأتمتة. افصل مهلة وصول البريد الإلكتروني عن مهلة الاختبار الإجمالية. استخدم تأخيرًا معقولًا مع تسجيل واضح. عندما لا تصل رسالة ما أبدًا، يجب أن يشير الخطأ إلى ما إذا كانت المشكلة من جانب التطبيق أو من جانب المزود.
إضافة البريد المؤقت إلى CI/CD
قم بتضمين إنشاء العناوين وإدارة صندوق الوارد مباشرةً في مسار CI/CD الخاص بك. قم بتشغيل اختبارات التحقق من البريد الإلكتروني تلقائيًّا في كل عملية بناء. قم بتوسيع مجموعة فرعية من السيناريوهات لتشمل أدوات مراقبة اصطناعية تعمل وفقًا لجدول زمني وتقوم بتنبيه الفرق عندما ينحرف أداء تسليم البريد الإلكتروني عن النطاقات المتوقعة.
أفضل الممارسات للبريد المؤقت في مرحلة التطوير
استخدم قواعد تسمية متسقة للعناوين المؤقتة — فالأنماط مثل test-signup-{testID}@domain تجعل إدارة الأحجام الكبيرة أمرًا سهلاً وتتيح تكرار حالات فشل الاختبار.
قم بإنشاء عناوين جديدة لكل عملية اختبار بدلاً من إعادة استخدام العناوين القديمة. تؤدي العناوين القديمة إلى حدوث إخفاقات زائفة وإخفاء الأخطاء الحقيقية.
اجعل مدة صلاحية صندوق الوارد متوافقة مع طول مسار المستخدم. صندوق الوارد قصير الأجل مناسب للتحقق أحادي الخطوة، لكن تسلسلات التسجيل التي تستغرق عدة أيام تحتاج إلى عناوين ذات صلاحية أطول.
افصل نطاقات ضمان الجودة عن نطاقات الإرسال في بيئة الإنتاج لحماية سمعة المرسل ومقاييس قابلية التسليم.
قم بتوثيق استخدام البريد المؤقت من أجل عمليات تدقيق الأمان والامتثال — عند استخدام العناوين القابلة للتصرف، من لديه حق الوصول، وكيف يتم الاحتفاظ ببيانات الاختبار، وأي مسارات تتطلب عناوين حقيقية بدلاً من ذلك.
استبعاد عمليات التسجيل التجريبية من تحليلات الإنتاج – قم بتمييز حسابات صناديق البريد القابلة للتخلص منها كمستخدمين تجريبيين حتى لا تؤثر سلبًا على مقاييس مسار التحويل ولوحات معلومات النمو.
أنشئ صندوق بريد مؤقتًا مجانيًا لاختبار سير العمل هذا بنفسك — إعداد فوري، مدة صلاحية 24 ساعة، ولا يتطلب أي تسجيل.
اعتبارات الأمان والامتثال
متى تستخدم البريد المؤقت مقابل العناوين الحقيقية
استخدم العناوين القابلة للتصرف بشكل افتراضي لكل شيء في ضمان الجودة واختبار القبول من قبل المستخدم (UAT). احتفظ بالعناوين الحقيقية فقط للتدفقات التي تتطلبها بشكل صارم – عمليات الترحيل إلى بيئة الإنتاج، واختبارات مزودي الهوية من الأطراف الثالثة، أو السيناريوهات التي تتطلب فيها المتطلبات القانونية التفاعل مع قنوات العملاء الحقيقية.
التوثيق لأغراض التدقيق
تعامل مع البريد المؤقت كأي جزء آخر من بنية الاختبار. قم بتوثيق المزود، وسياسات الاحتفاظ بالبيانات، وضوابط الوصول، والسيناريوهات الدقيقة التي يُسمح فيها باستخدام العناوين التي يمكن التخلص منها. تستجيب فرق الأمن بشكل جيد عندما تحدد الأمر بوضوح: الهدف هو إبقاء بيانات العملاء الحقيقية بعيدًا عن البيئات غير الإنتاجية.
اللائحة العامة لحماية البيانات (GDPR) وحماية البيانات
تقلل صناديق البريد الواردة ذات الانتهاء التلقائي بطبيعتها من مخاطر الاحتفاظ بالبيانات. اختر مزودي الخدمة الذين يشرحون بوضوح كيفية تخزين بيانات صندوق البريد الوارد، ومدة الاحتفاظ بالرسائل، وكيفية تعاملهم مع الامتثال للوائح الخصوصية. تعرف على المزيد حول كيفية حماية خصوصية المستخدم من خلال تصميم انتهاء صلاحية البريد الإلكتروني المؤقت.