انتهاكات البيانات وبريدك الإلكتروني – كيف تحافظ على أمانك
عنوان بريدك الإلكتروني هو بيانات الاعتماد الأكثر إعادة استخدامًا على الإنترنت. كل عملية تسجيل، وكل حساب، وكل خدمة — كلها مرتبطة بعنوان واحد. وعندما تتعرض أي من هذه الخدمات للاختراق، فإن بريدك الإلكتروني وكل ما يرتبط به يصبح معرضًا للمتسللين، وتجار البيانات، وعمليات التصيد الاحتيالي.
هذه المخاطر ليست افتراضية. فقد ظهرت مليارات عناوين البريد الإلكتروني في قواعد بيانات تم تسريبها للجمهور خلال العقد الماضي. إن فهم كيفية تعريض حسابات البريد الإلكتروني العادية لك للخطر، وكيف أن البريد الإلكتروني المؤقت يزيل معظم تلك المخاطر بحكم تصميمه، هو الخطوة الأولى نحو حماية نفسك.
لماذا تشكل حسابات البريد الإلكتروني العادية خطرًا على الخصوصية
استخراج البيانات والإعلانات المستهدفة
يحقق معظم مزودي خدمات البريد الإلكتروني المجانية أرباحًا من خلال مسح محتوى بريدك الإلكتروني. تصبح أنماط تواصلك واهتماماتك وتأكيدات الشراء وتفاصيلك الشخصية ملفات بيانات تُستخدم للإعلانات المستهدفة. ما يصفه المزودون بـ«تجميع البيانات لأغراض التسويق» هو في الواقع تحويل مراسلاتك الخاصة إلى منتج يُباع للمعلنين — غالبًا دون أن تفهم نطاق ذلك تمامًا.
لم يُصمم بروتوكول SMTP من أجل الأمان
تم تصميم بروتوكول البريد الإلكتروني الأساسي — SMTP — من أجل الموثوقية، وليس الأمن. وبدون طبقات تشفير إضافية، يمكن اعتراض رسائل البريد الإلكتروني أثناء إرسالها. يقوم معظم مزودي الخدمة المجانية الآن بتشفير رسائل البريد الإلكتروني أثناء النقل، لكنهم يقومون بفك تشفيرها وتخزينها في شكل قابل للقراءة على خوادمهم الخاصة. وهذا يعني أن المزود نفسه، وموظفيه، والمتسللين الذين يخترقون الخادم، أو السلطات القانونية التي تصدر طلبًا، يمكنهم جميعًا الوصول إلى رسائلك.
نادرًا ما يكون التشفير من طرف إلى طرف هو الإعداد الافتراضي
التشفير الحقيقي من طرف إلى طرف يعني أن المرسل والمستلم فقط هما من يمكنهما قراءة الرسالة — ولا حتى مزود الخدمة. لا تقدم معظم خدمات البريد الإلكتروني العادية هذه الميزة بشكل افتراضي. تظل رسائلك الإلكترونية مخزنة على خوادم مزود الخدمة في شكل يمكن للشركة قراءته وفهرسته، وتسليمه إذا طُلب منها ذلك.
كيف تؤدي خروقات البيانات إلى كشف بريدك الإلكتروني
ماذا يحدث عندما يتم اختراق خدمة ما
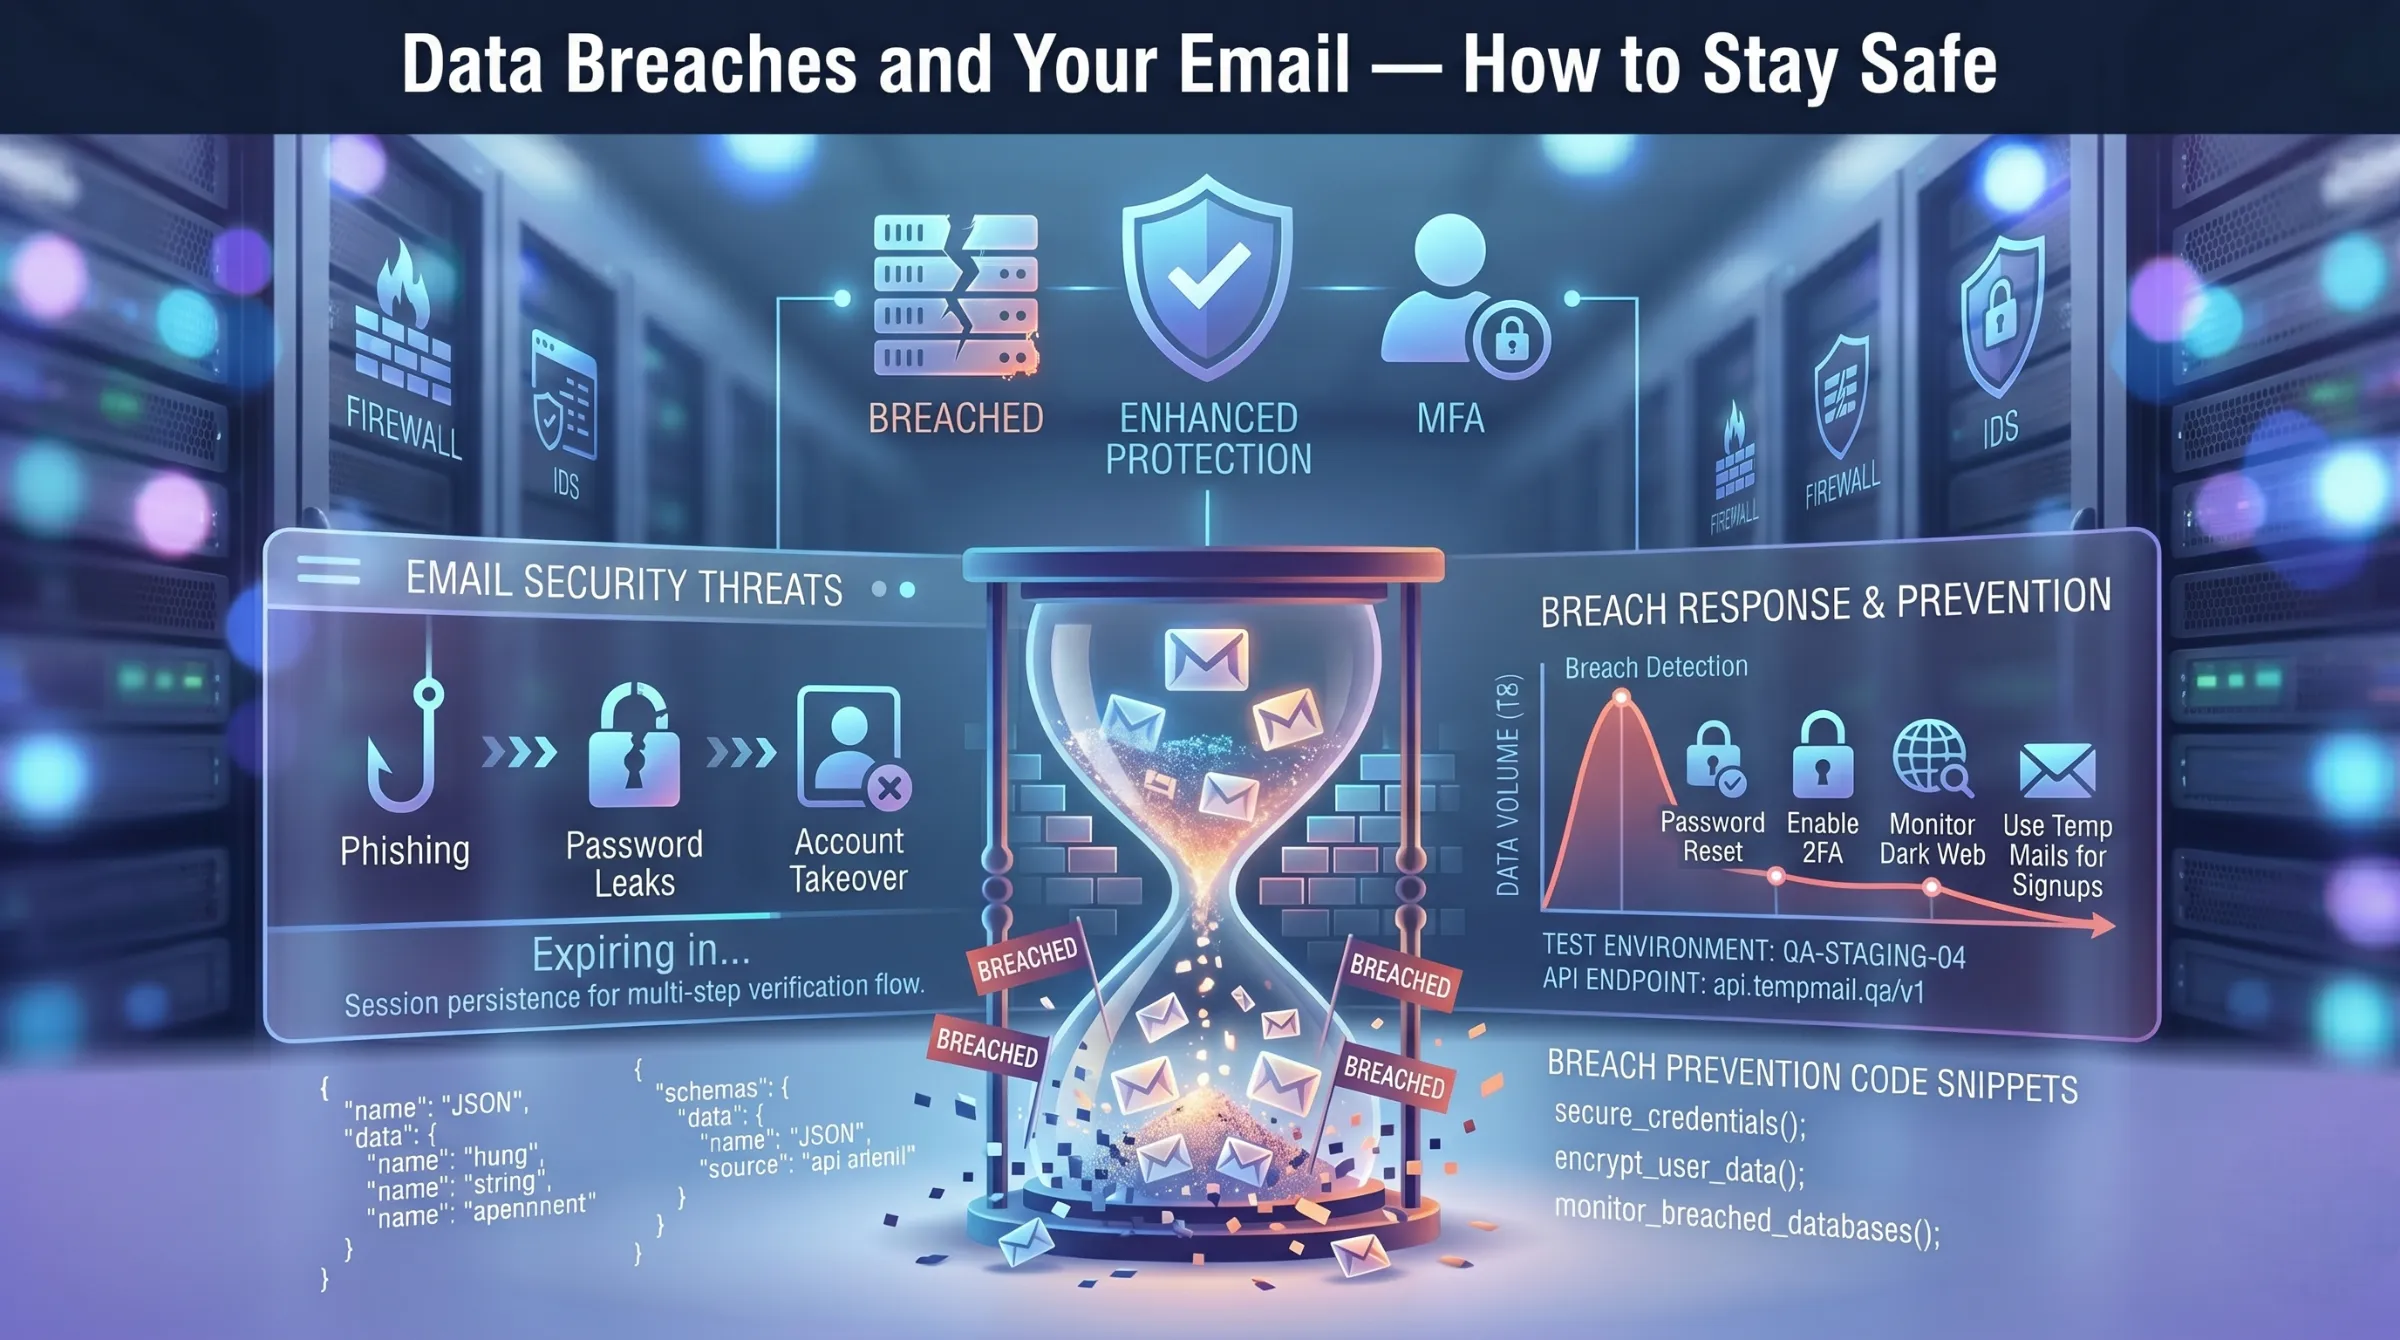
عندما يتم اختراق موقع ويب قمت بالتسجيل فيه، ينتهي المطاف بعنوان بريدك الإلكتروني وكلمة مرورك وبيانات حسابك المرتبطة به في قواعد بيانات مسربة. وتنتشر قواعد البيانات هذه بحرية بين المتسللين وتجار البيانات. يصبح بريدك الإلكتروني المفتاح الذي يفتح الباب أمام محاولات التصيد الاحتيالي وهجمات «حشو بيانات الاعتماد» وسرقة الهوية — ليس فقط على الخدمة التي تعرضت للاختراق، بل عبر كل خدمة استخدمت فيها نفس العنوان.
الاحتفاظ بالبيانات لفترات طويلة يزيد الأمر سوءًا
حتى بعد حذف رسائل البريد الإلكتروني أو إغلاق الحساب، يحتفظ العديد من مزودي الخدمة بنسخ من الرسائل والبيانات الوصفية لفترات طويلة. هذه المدة الطويلة للاحتفاظ بالبيانات تعني أن البيانات القديمة قد تظهر في اختراقات مستقبلية بعد سنوات من اعتقادك أنها قد اختفت. وغالبًا ما يكون الحذف الفعلي للحساب مع جميع بياناته أكثر تعقيدًا واستهلاكًا للوقت مما يوحي به مزودي الخدمة.
التتبع عبر المنصات يزيد من التعرض للخطر
تتكامل حسابات البريد الإلكتروني العادية مع المتصفحات والتطبيقات والتخزين السحابي والخدمات الأخرى. يصبح استخدامك للبريد الإلكتروني جزءًا من ملف تعريف سلوكي أوسع نطاقًا — سجل التصفح، ونشاط التطبيقات، وبيانات الموقع، وأنماط الشراء — وكلها مرتبطة بعنوان واحد. لا يقتصر اختراق البيانات على كشف رسائل بريدك الإلكتروني فحسب، بل يكشف أيضًا عن بصمتك الرقمية المتصلة بالكامل.
التهديدات الواقعية التي تواجهها
التصيد الاحتيالي والهندسة الاجتماعية
تصبح عناوين البريد الإلكتروني المخترقة أهدافًا فورية للصيد الاحتيالي. ينتحل المهاجمون صفة البنوك أو أرباب العمل أو الخدمات التي يعرفون أنك تستخدمها — لأن البيانات المسربة أخبرتهم بالضبط بالمنصات التي سُجل بريدك الإلكتروني عليها. هذه الرسائل الإلكترونية مقنعة بما يكفي لسرقة بيانات الاعتماد أو تثبيت برامج ضارة أو خداعك لتحويل الأموال.
المراقبة الحكومية والطلبات القانونية
يمكن إجبار مزودي خدمات البريد الإلكتروني على تسليم بيانات المستخدمين إلى السلطات، غالبًا دون موافقة المستخدم أو إخطاره. تقوم برامج المراقبة الجماعية بشكل روتيني بجمع وتخزين مراسلات البريد الإلكتروني على نطاق واسع، مما يثير مخاوف جدية بشأن الحريات المدنية — خاصةً عندما يقوم المزود بتخزين رسائل بريدك الإلكتروني في شكل قابل للقراءة على خوادمه.
سرقة الهوية وحشو بيانات الاعتماد
بمجرد ظهور بريدك الإلكتروني في قاعدة بيانات الاختراق، يحاول المهاجمون تلقائيًا استخدام نفس تركيبة البريد الإلكتروني وكلمة المرور عبر مئات الخدمات الأخرى. إذا كنت تعيد استخدام كلمات المرور – وهو ما يفعله معظم الناس – فإن اختراقًا واحدًا يؤدي إلى تعرض العديد من الحسابات للخطر.
وهذا بالضبط هو السبب في أن فهم ما إذا كان من الممكن تتبع البريد الإلكتروني المؤقت أمر مهم لأي شخص جاد في حماية هويته على الإنترنت.
كيف يحميك البريد الإلكتروني المؤقت من الاختراقات
لا توجد معلومات شخصية يمكن الكشف عنها
لا يتطلب صندوق الوارد المجاني القابل للتخلص منه أي بيانات شخصية – لا اسم، ولا رقم هاتف، ولا كلمة مرور، ولا تحقق من الهوية. إذا تعرضت الخدمة التي قمت بالتسجيل فيها للاختراق، فلن يكون هناك ما يربط عنوان البريد الإلكتروني القابل للتخلص منه بهويتك الحقيقية.
العمر الافتراضي المحدود يقضي على المخاطر طويلة الأمد
تنتهي صلاحية العناوين المؤقتة تلقائيًا. حتى لو حصل شخص ما على العنوان من قاعدة بيانات مسربة بعد أشهر، فلن يكون صندوق البريد موجودًا بعد ذلك. لا توجد رسائل بريد إلكتروني مخزنة يمكن الوصول إليها، ولا حساب يمكن اختراقه، ولا بيانات يمكن استخراجها. تعرف على المزيد حول كيفية عمل انتهاء صلاحية البريد الإلكتروني المؤقت ولماذا يعد الحذف التلقائي ميزة للخصوصية وليس قيدًا.
لا مسح للبريد الإلكتروني ولا استخراج للبيانات
لا تحقق خدمات البريد الإلكتروني القابلة للتصرف أرباحًا من خلال الإعلانات. لا يوجد مسح للمحتوى، ولا إنشاء ملفات تعريف للمستخدمين، ولا جمع للبيانات السلوكية. تظل رسائل البريد الإلكتروني الخاصة بك موجودة فقط حتى تنتهي صلاحيتها — ولا يتم فهرستها أو تحليلها أو بيعها أبدًا.
لا تتبع عبر المنصات
العنوان المؤقت غير مرتبط بمتصفحك أو تطبيقاتك أو موقعك أو هويتك الحقيقية. فهو موجود في عزلة تامة — يُستخدم مرة واحدة ثم يُتخلص منه — مما يكسر السلسلة التي يعتمد عليها التتبع عبر المنصات.
تقليل تأثير الاختراق إلى الصفر
عندما يظهر عنوان بريد إلكتروني يمكن التخلص منه في حالة اختراق، يكون الضرر عمليًا صفرًا. لا توجد هوية حقيقية مرتبطة به. لا توجد كلمة مرور يمكن إعادة استخدامها. لا يوجد صندوق بريد يمكن الوصول إليه. لا يوجد ملف تعريف يمكن استغلاله. فقد تم حذف العنوان بالفعل.
متى تستخدم البريد المؤقت مقابل البريد الإلكتروني العادي
لا تتطلب كل المواقف استخدام عنوان بريد إلكتروني يمكن التخلص منه. وإليك كيفية اتخاذ القرار:
استخدم البريد الإلكتروني المؤقت للتسجيل في المنتديات، وتفعيل الإصدارات التجريبية المجانية، وبوابات التنزيل، والاشتراكات في النشرات الإخبارية، وعمليات التحقق لمرة واحدة، والتسجيل في بطاقات الولاء، والهدايا عبر الإنترنت، وأي خدمة لا تثق بها تمامًا لتزويدها بعنوانك الحقيقي.
استخدم بريدك الإلكتروني العادي للخدمات المصرفية، والحسابات الطبية، والتواصل المتعلق بالعمل، والخدمات الحكومية، وأي حساب يتطلب إمكانية استعادة كلمة المرور على المدى الطويل.
استخدم مزودًا يركز على الخصوصية للتواصل المستمر الذي تتطلب فيه الاستمرارية والأمان القوي — الخدمات التي توفر تشفيرًا من طرف إلى طرف بشكل افتراضي.
للحصول على مقارنة مفصلة بين العناوين القابلة للتصرف وأدوات الخصوصية الدائمة، راجع دليلنا حول البريد الإلكتروني المؤقت مقابل الأسماء المستعارة للبريد الإلكتروني.
خطوات عملية لحماية بريدك الإلكتروني اليوم
استخدم عنوانًا مؤقتًا يمكن التخلص منه لكل عملية تسجيل غير أساسية — فهذا وحده يزيل غالبية مخاطر التعرض للاختراق. علاوة على ذلك، لا تعيد أبدًا استخدام كلمات المرور عبر الخدمات المختلفة واستخدم مدير كلمات المرور لإنشاء بيانات اعتماد فريدة لكل حساب.
قم بتمكين المصادقة الثنائية على بريدك الإلكتروني الرئيسي. تحقق مما إذا كان عنوانك قد ظهر بالفعل في أي اختراقات معروفة باستخدام أداة التحقق من الاختراقات. تجنب النقر على الروابط الموجودة في رسائل البريد الإلكتروني غير المتوقعة — تحقق دائمًا من هوية المرسل بشكل مستقل عبر قناة منفصلة.
راجع سياسات الاحتفاظ بالبيانات والخصوصية الخاصة بمزود خدمة البريد الإلكتروني الخاص بك. فكر في التحول إلى مزود يركز على الخصوصية للتواصل الشخصي والتجاري الحساس. وقم بشكل دوري بمراجعة الخدمات التي تمتلك عنوان بريدك الإلكتروني الحقيقي — وقم بإلغاء الاشتراك وحذف الحسابات التي لم تعد تستخدمها.
كلما قل وجود عنوان بريدك الإلكتروني الحقيقي عبر الإنترنت، قلّت نقاط الضعف التي يمكن استغلالها في الهجمات. لكل عملية تسجيل لا تتطلب هويتك الحقيقية، يُعد العنوان المؤقت الحماية الأبسط والأكثر فعالية المتاحة.