Les fuites de données et votre messagerie électronique : comment vous protéger
Votre adresse e-mail est l’identifiant le plus réutilisé sur Internet. Chaque inscription, chaque compte, chaque service : tout est lié à une seule et même adresse. Lorsqu’un de ces services est victime d’une violation de données, votre adresse e-mail et toutes les informations qui y sont associées sont exposées aux pirates informatiques, aux revendeurs de données et aux opérations d’hameçonnage.
Ces risques ne sont pas hypothétiques. Des milliards d’adresses e-mail ont été divulguées dans des bases de données rendues publiques au cours de la dernière décennie. Comprendre en quoi les comptes de messagerie classiques vous exposent à des risques et comment les adresses e-mail temporaires éliminent la plupart de ces risques de par leur conception constitue la première étape pour vous protéger.
Pourquoi les comptes de messagerie classiques constituent-ils un risque pour la vie privée ?
Exploration de données et publicité ciblée
La plupart des fournisseurs de messagerie gratuite monétisent leurs services en analysant le contenu de vos e-mails. Vos habitudes de communication, vos centres d’intérêt, vos confirmations d’achat et vos informations personnelles deviennent des profils de données utilisés pour la publicité ciblée. Ce que les fournisseurs présentent comme une « agrégation de données à des fins marketing » revient en réalité à transformer votre correspondance privée en un produit vendu aux annonceurs — souvent sans que vous en compreniez pleinement la portée.
Le protocole SMTP n’a pas été conçu pour la sécurité
Le protocole de messagerie de base — le SMTP — a été conçu pour la fiabilité, pas pour la sécurité. Sans couches de chiffrement supplémentaires, les e-mails peuvent être interceptés pendant leur transmission. La plupart des fournisseurs gratuits chiffrent désormais les e-mails en transit, mais ils les déchiffrent et les stockent sous une forme lisible sur leurs propres serveurs. Cela signifie que le fournisseur lui-même, ses employés, les pirates informatiques qui parviennent à s’introduire sur le serveur ou les autorités judiciaires qui émettent une demande peuvent tous potentiellement accéder à vos messages.
Le chiffrement de bout en bout est rarement activé par défaut
Un véritable chiffrement de bout en bout signifie que seuls l’expéditeur et le destinataire peuvent lire le message — pas même le fournisseur. La plupart des services de messagerie classiques ne proposent pas cette option par défaut. Vos e-mails sont stockés sur les serveurs du fournisseur sous une forme que l’entreprise peut lire, indexer et, si elle y est contrainte, transmettre.
Comment les fuites de données exposent vos e-mails
Que se passe-t-il lorsqu’un service est piraté ?
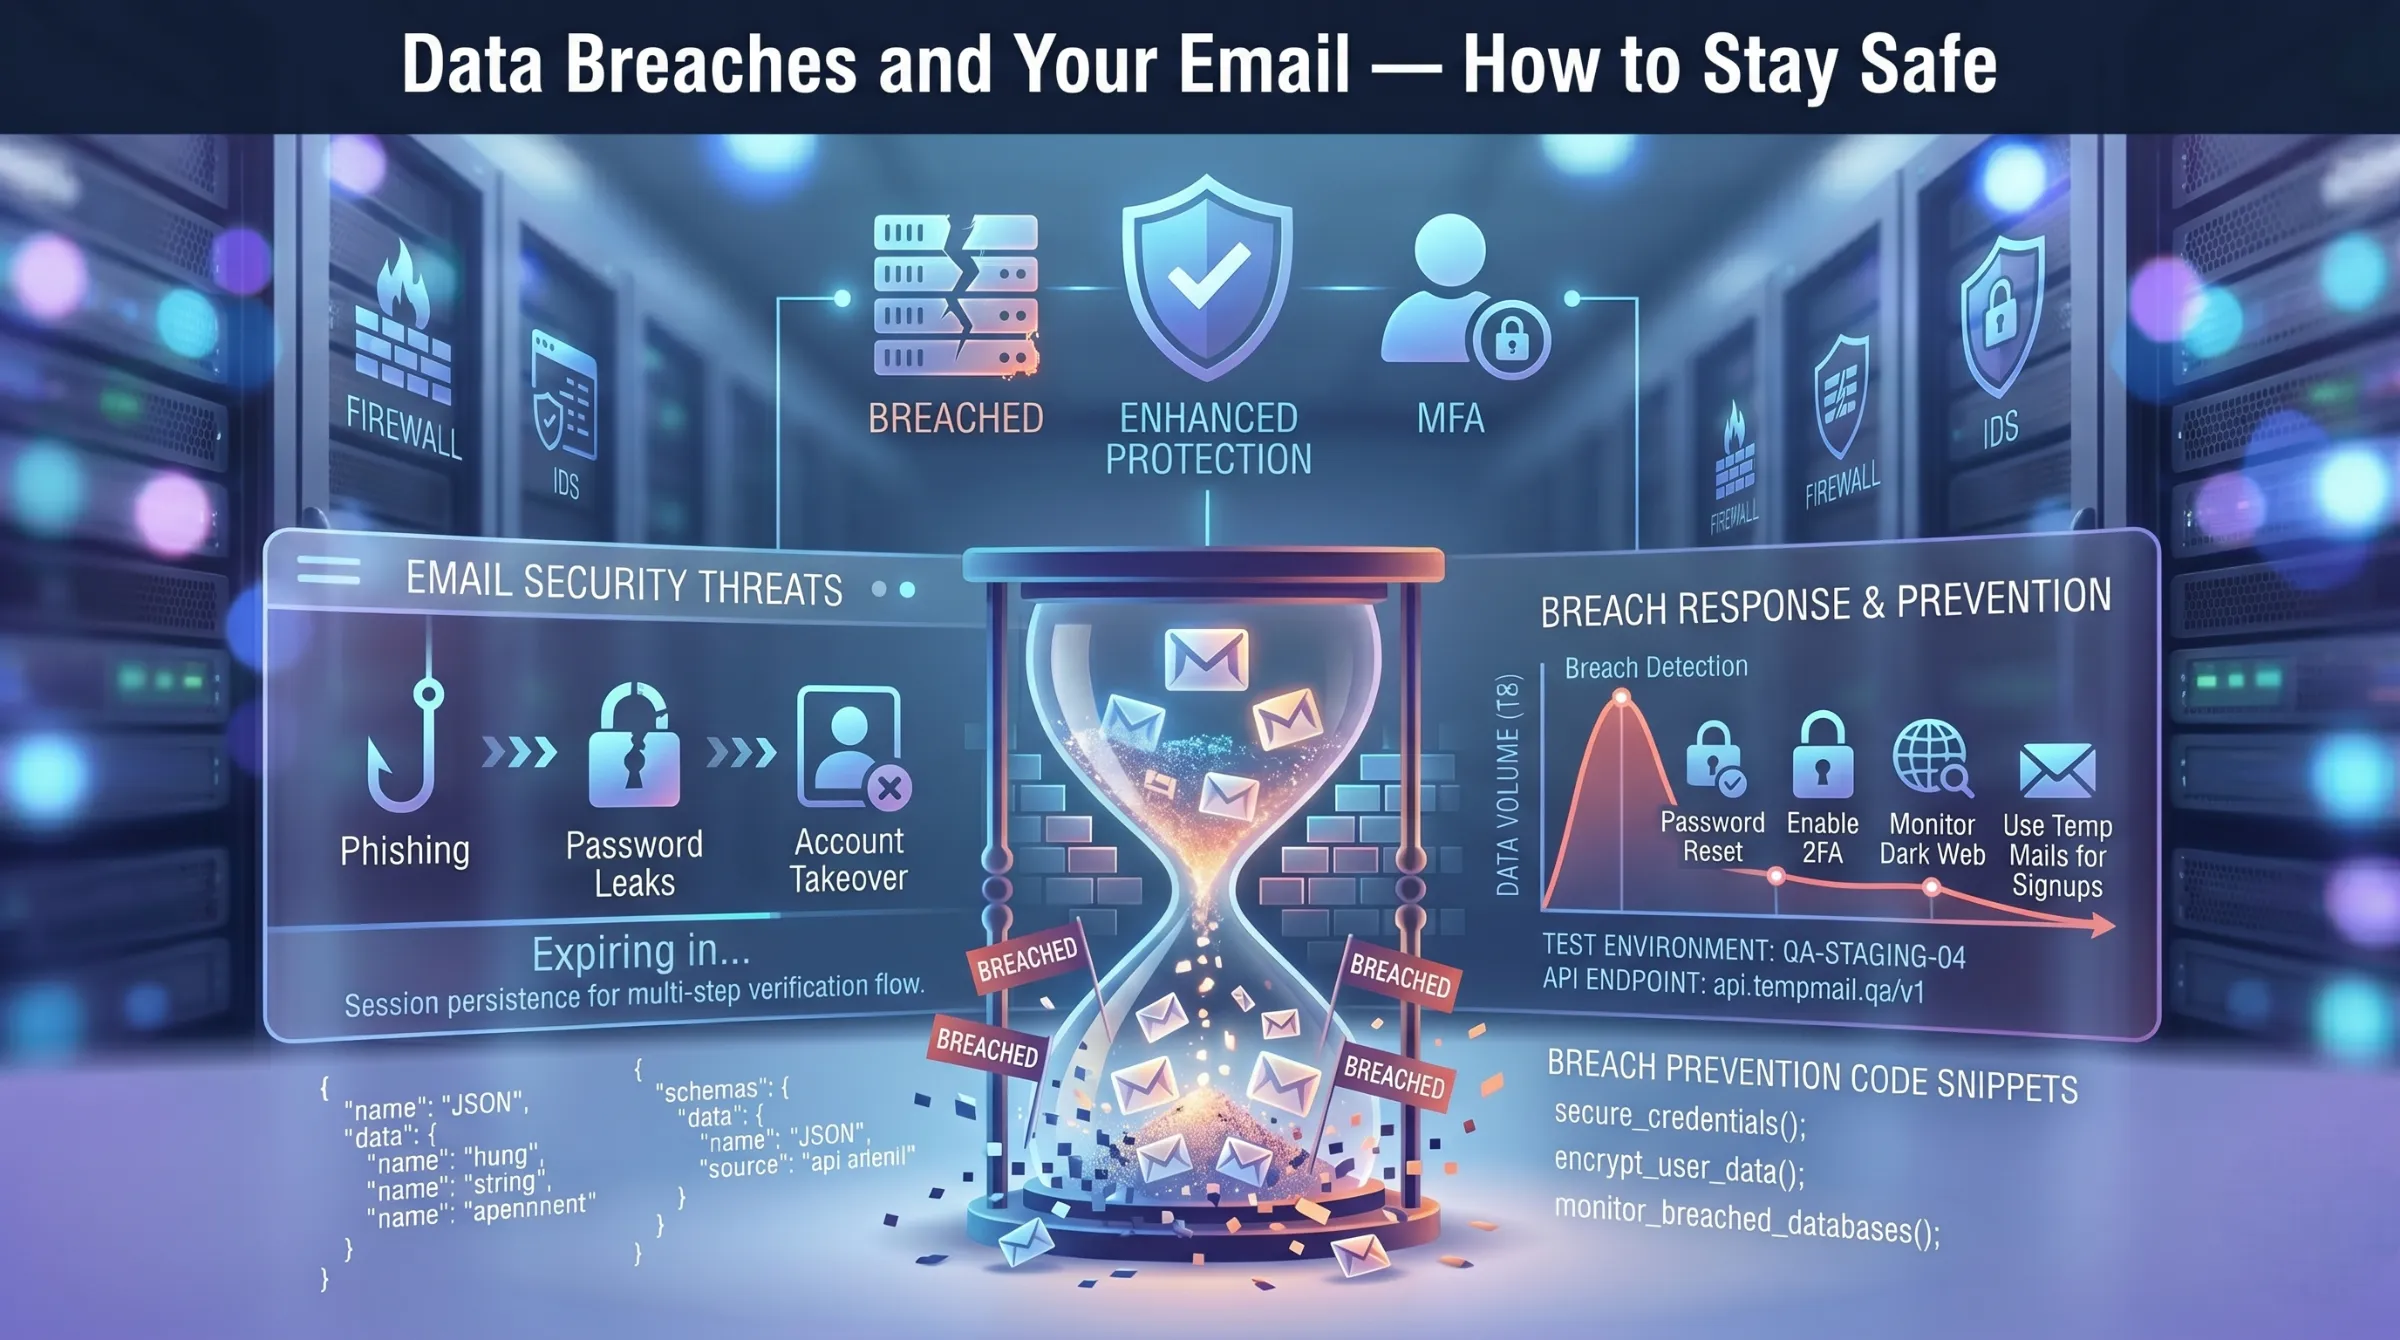
Lorsqu’un site web sur lequel vous êtes inscrit subit une violation, votre adresse e-mail, votre mot de passe et les données associées à votre compte se retrouvent dans des bases de données divulguées. Ces bases de données circulent librement parmi les pirates informatiques et les courtiers en données. Votre e-mail devient la clé qui ouvre la voie aux tentatives d’hameçonnage, aux attaques par « credential stuffing » et à l’usurpation d’identité — non seulement sur le service piraté, mais aussi sur tous les services où vous avez utilisé la même adresse.
La conservation à long terme des données aggrave la situation
Même après avoir supprimé des e-mails ou fermé un compte, de nombreux fournisseurs conservent des copies des messages et des métadonnées pendant de longues périodes. Cette longue durée de conservation signifie que d’anciennes données peuvent refaire surface lors de futures violations, des années après que vous les ayez cru perdues. Et supprimer véritablement un compte avec toutes ses données est souvent bien plus complexe et chronophage que ne le laissent entendre les fournisseurs.
Le suivi multiplateforme amplifie l’exposition
Les comptes de messagerie classiques sont intégrés aux navigateurs, aux applications, au stockage dans le cloud et à d’autres services. Votre utilisation de la messagerie s’inscrit dans un profil comportemental plus large — historique de navigation, activité sur les applications, données de localisation, habitudes d’achat —, le tout relié via une seule adresse. Une violation ne met pas seulement vos e-mails à nu. Elle expose l’intégralité de votre empreinte numérique connectée.
Les menaces réelles auxquelles vous êtes confronté
Hameçonnage et ingénierie sociale
Les adresses e-mail compromises deviennent immédiatement des cibles de hameçonnage. Les attaquants se font passer pour des banques, des employeurs ou des services qu’ils savent que vous utilisez — car les données de la fuite leur ont révélé exactement sur quelles plateformes votre adresse e-mail est enregistrée. Ces e-mails sont suffisamment convaincants pour vous soutirer vos identifiants, installer des logiciels malveillants ou vous inciter à effectuer des virements bancaires.
Surveillance gouvernementale et demandes judiciaires
Les fournisseurs de messagerie peuvent être contraints de remettre les données des utilisateurs aux autorités, souvent sans leur consentement ni notification. Les programmes de surveillance de masse collectent et stockent systématiquement les communications par e-mail à grande échelle, ce qui soulève de graves préoccupations en matière de libertés civiles — en particulier lorsque le fournisseur stocke vos e-mails sous une forme lisible sur ses serveurs.
Usurpation d’identité et « credential stuffing »
Dès que votre adresse e-mail apparaît dans une base de données de fuites, les pirates testent automatiquement la même combinaison e-mail/mot de passe sur des centaines d’autres services. Si vous réutilisez vos mots de passe – ce que font la plupart des gens –, une seule fuite entraîne la compromission en cascade de nombreux comptes.
C’est précisément pour cette raison qu’il est essentiel, pour toute personne soucieuse de protéger son identité en ligne, de savoir si une adresse e-mail temporaire peut être tracée.
Comment une adresse e-mail temporaire vous protège contre les fuites de données
Aucune information personnelle à exposer
Une boîte de réception jetable gratuite ne nécessite aucune donnée personnelle : ni nom, ni numéro de téléphone, ni mot de passe, ni vérification d’identité. Si un service auquel vous vous êtes inscrit est piraté, rien ne permet de relier cette adresse jetable à votre véritable identité.
Une durée de vie limitée élimine les risques à long terme
Les adresses temporaires expirent automatiquement. Même si quelqu’un venait à obtenir cette adresse à partir d’une base de données piratée plusieurs mois plus tard, la boîte de réception n’existerait plus. Il n’y a donc aucun e-mail stocké auquel accéder, aucun compte à compromettre, aucune donnée à exploiter. Découvrez comment fonctionne l’expiration des adresses e-mail temporaires et pourquoi la suppression automatique est une fonctionnalité de protection de la vie privée, et non une limitation.
Pas d’analyse des e-mails ni d’exploration de données
Les services de messagerie jetables ne monétisent pas leurs activités par la publicité. Il n’y a ni analyse de contenu, ni profilage des utilisateurs, ni collecte de données comportementales. Vos e-mails n’existent que jusqu’à leur expiration — ils ne sont jamais indexés, analysés ou vendus.
Pas de suivi multiplateforme
Une adresse temporaire n’est liée ni à votre navigateur, ni à vos applications, ni à votre localisation, ni à votre véritable identité. Elle existe en totale isolation — utilisée une seule fois puis supprimée —, brisant ainsi la chaîne sur laquelle repose le suivi inter-plateformes.
Impact d’une fuite de données réduit à zéro
Lorsqu’une adresse jetable apparaît dans une fuite de données, les dommages sont pratiquement nuls. Aucune identité réelle n’y est associée. Aucun mot de passe à réutiliser. Aucune boîte de réception à laquelle accéder. Aucun profil à exploiter. L’adresse a déjà disparu.
Quand utiliser un e-mail temporaire plutôt qu’un e-mail classique
Toutes les situations ne nécessitent pas une adresse jetable. Voici comment faire le choix :
Utilisez un e-mail temporaire pour les inscriptions sur des forums, les activations d’essais gratuits, les pages de téléchargement, les abonnements à des newsletters, les vérifications ponctuelles, les inscriptions à des cartes de fidélité, les jeux-concours en ligne et tout service auquel vous ne faites pas entièrement confiance pour lui communiquer votre adresse réelle.
Utilisez votre adresse e-mail habituelle pour vos opérations bancaires, vos comptes médicaux, vos communications professionnelles, vos démarches administratives et tout compte nécessitant un accès à long terme pour la récupération de mot de passe.
Utilisez un fournisseur axé sur la confidentialité pour les communications régulières nécessitant à la fois la persistance et une sécurité renforcée — des services proposant un chiffrement de bout en bout par défaut.
Pour une comparaison détaillée entre les adresses jetables et les outils de protection de la vie privée permanents, consultez notre guide sur les e-mails temporaires par rapport aux alias d’e-mail.
Mesures concrètes pour protéger votre messagerie dès aujourd’hui
Utilisez une adresse temporaire jetable pour chaque inscription non essentielle — cela suffit à éliminer la majorité des risques liés aux fuites de données. De plus, ne réutilisez jamais les mêmes mots de passe d’un service à l’autre et utilisez un gestionnaire de mots de passe pour générer des identifiants uniques pour chaque compte.
Activez l’authentification à deux facteurs sur votre adresse e-mail principale. Vérifiez si votre adresse a déjà été compromise lors de fuites connues à l’aide d’un outil de vérification des fuites. Évitez de cliquer sur les liens contenus dans des e-mails inattendus — vérifiez toujours l’identité de l’expéditeur de manière indépendante via un autre canal.
Passez en revue les politiques de conservation des données et de confidentialité de votre fournisseur de messagerie. Envisagez de passer à un fournisseur soucieux de la confidentialité pour vos communications personnelles et professionnelles sensibles. Et vérifiez régulièrement quels services disposent de votre véritable adresse e-mail : désabonnez-vous et supprimez les comptes que vous n’utilisez plus.
Moins votre véritable adresse e-mail est présente sur Internet, plus votre surface d’attaque se réduit. Pour chaque inscription ne nécessitant pas votre véritable identité, une adresse temporaire constitue la protection la plus simple et la plus efficace qui soit.