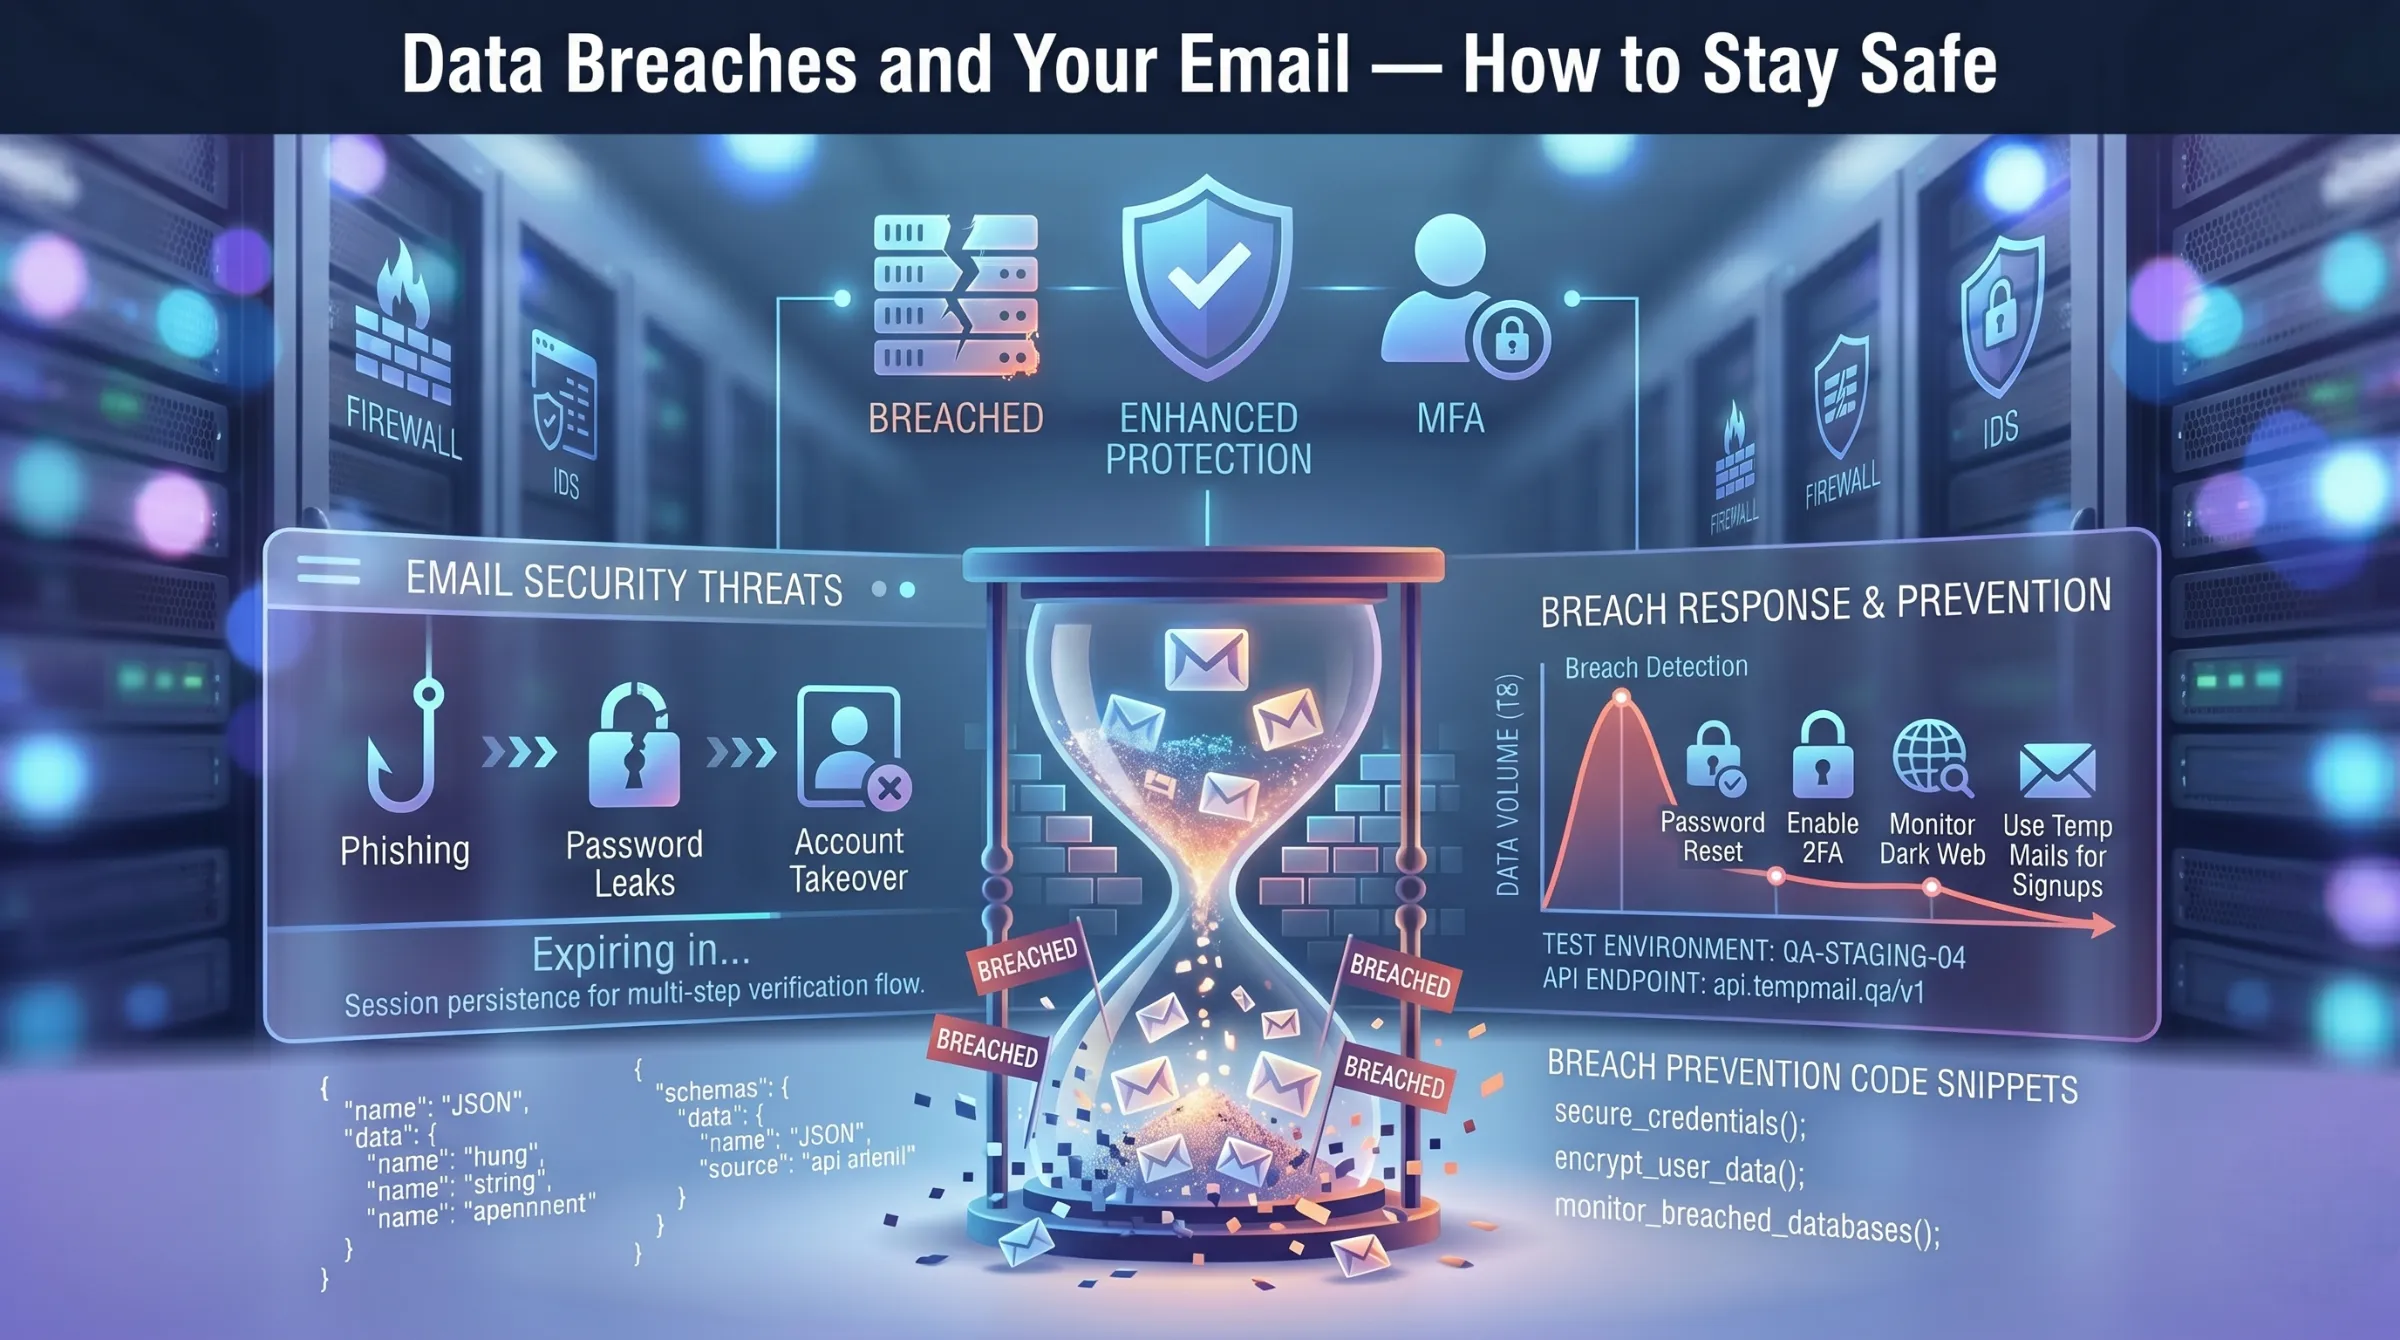
Kebocoran Data dan Email Anda – Cara Tetap Aman
Alamat email Anda adalah kredensial yang paling sering digunakan berulang kali di internet. Setiap pendaftaran, setiap akun, setiap layanan—semuanya terhubung ke satu alamat. Ketika salah satu layanan tersebut diretas, alamat email Anda dan segala hal yang terkait dengannya menjadi terekspos kepada peretas, pedagang data, dan operasi phishing.
Risiko ini bukanlah hipotesis belaka. Miliaran alamat email telah muncul dalam basis data yang bocor ke publik selama dekade terakhir. Memahami bagaimana akun email biasa membuat Anda berisiko dan bagaimana email sementara menghilangkan sebagian besar risiko tersebut secara sistematis—adalah langkah pertama untuk melindungi diri Anda sendiri.
Mengapa Akun Email Biasa Menjadi Risiko Privasi
Penambangan Data dan Iklan Bertarget
Sebagian besar penyedia email gratis menghasilkan uang dengan memindai konten email Anda. Pola komunikasi, minat, konfirmasi pembelian, dan detail pribadi Anda menjadi profil data yang digunakan untuk iklan bertarget. Apa yang oleh penyedia disebut sebagai “agregasi data untuk pemasaran” pada dasarnya adalah korespondensi pribadi Anda yang diubah menjadi produk yang dijual kepada pengiklan — seringkali tanpa Anda sepenuhnya memahami cakupannya.
SMTP Tidak Dirancang untuk Keamanan
Protokol email inti — SMTP — dirancang untuk keandalan, bukan keamanan. Tanpa lapisan enkripsi tambahan, email dapat disadap selama transmisi. Sebagian besar penyedia layanan gratis kini mengenkripsi email saat dikirim, tetapi mereka mendekripsi dan menyimpannya dalam bentuk yang dapat dibaca di server mereka sendiri. Artinya, penyedia layanan itu sendiri, karyawannya, peretas yang membobol server, atau otoritas hukum yang mengajukan permintaan, semuanya berpotensi mengakses pesan Anda.
Enkripsi Ujung-ke-Ujung Jarang Menjadi Pengaturan Default
Enkripsi ujung ke ujung yang sesungguhnya berarti hanya pengirim dan penerima yang dapat membaca pesan tersebut — bahkan penyedia layanannya pun tidak bisa. Sebagian besar layanan email biasa tidak menawarkan hal ini sebagai pengaturan default. Email Anda tersimpan di server penyedia layanan dalam bentuk yang dapat dibaca, diindeks, dan, jika dipaksa, diserahkan oleh perusahaan tersebut.
Bagaimana Kebocoran Data Membahayakan Email Anda
Apa yang Terjadi Saat Sebuah Layanan Diretas
Ketika situs web tempat Anda mendaftar diretas, alamat email, kata sandi, dan data akun terkait Anda berakhir di basis data yang bocor. Basis data ini beredar bebas di kalangan peretas dan broker data. Email Anda menjadi kunci yang membuka peluang terjadinya upaya phishing, serangan credential stuffing, dan pencurian identitas — tidak hanya pada layanan yang diretas, tetapi juga di setiap layanan tempat Anda menggunakan alamat yang sama.
Penyimpanan Data Jangka Panjang Memperburuk Situasi
Bahkan setelah Anda menghapus email atau menutup akun, banyak penyedia layanan menyimpan salinan pesan dan metadata untuk waktu yang lama. Jangka waktu penyimpanan yang lama ini berarti data lama dapat muncul kembali dalam kebocoran di masa depan, bertahun-tahun setelah Anda mengira data tersebut telah hilang. Dan menghapus akun beserta seluruh datanya secara tuntas seringkali jauh lebih rumit dan memakan waktu daripada yang disarankan oleh penyedia layanan.
Pelacakan Lintas Platform Memperbesar Risiko Paparan
Akun email biasa terintegrasi dengan browser, aplikasi, penyimpanan cloud, dan layanan lainnya. Penggunaan email Anda menjadi bagian dari profil perilaku yang lebih luas — riwayat penelusuran, aktivitas aplikasi, data lokasi, pola pembelian — semuanya terhubung melalui satu alamat. Sebuah kebocoran data tidak hanya mengekspos email Anda. Ia juga mengekspos seluruh jejak digital Anda yang terhubung.
Ancaman Nyata yang Anda Hadapi
Phishing dan Rekayasa Sosial
Alamat email yang bocor langsung menjadi sasaran phishing. Penyerang menyamar sebagai bank, perusahaan, atau layanan yang mereka tahu Anda gunakan — karena data kebocoran memberi tahu mereka dengan tepat platform mana saja yang terdaftar dengan email Anda. Email-email ini cukup meyakinkan untuk mencuri kredensial, memasang malware, atau menipu Anda agar mentransfer uang.
Pengawasan Pemerintah dan Permintaan Hukum
Penyedia layanan email bisa dipaksa untuk menyerahkan data pengguna ke pihak berwenang, seringkali tanpa persetujuan atau pemberitahuan kepada pengguna. Program pengawasan massal secara rutin mengumpulkan dan menyimpan komunikasi email dalam skala besar, sehingga menimbulkan kekhawatiran serius terkait kebebasan sipil — terutama ketika penyedia layanan menyimpan email Anda dalam bentuk yang dapat dibaca di server mereka.
Pencurian Identitas dan Credential Stuffing
Begitu email Anda muncul di basis data kebocoran, penyerang secara otomatis akan mencoba kombinasi email-kata sandi yang sama di ratusan layanan lainnya. Jika Anda menggunakan kembali kata sandi—yang dilakukan oleh kebanyakan orang—satu kebocoran dapat berakibat pada banyak akun yang diretas.
Inilah mengapa memahami apakah email sementara dapat dilacak menjadi penting bagi siapa pun yang serius dalam melindungi identitas online mereka.
Bagaimana Email Sementara Melindungi Anda dari Kebocoran
Tidak Ada Informasi Pribadi yang Terungkap
Kotak masuk sekali pakai gratis tidak memerlukan data pribadi apa pun — tanpa nama, nomor telepon, kata sandi, maupun verifikasi identitas. Jika layanan yang Anda daftarkan mengalami kebocoran, tidak ada yang menghubungkan alamat sekali pakai tersebut dengan identitas asli Anda.
Masa Pakai Terbatas Menghilangkan Risiko Jangka Panjang
Alamat sementara akan kedaluwarsa secara otomatis. Bahkan jika seseorang memperoleh alamat tersebut dari basis data yang bocor berbulan-bulan kemudian, kotak masuk tersebut sudah tidak ada lagi. Tidak ada email yang tersimpan untuk diakses, tidak ada akun yang dapat disusupi, tidak ada data yang dapat digali. Pelajari lebih lanjut tentang cara kerja kedaluwarsa email sementara dan mengapa penghapusan otomatis merupakan fitur privasi, bukan batasan.
Tanpa Pemindaian Email atau Penggalian Data
Layanan email sekali pakai tidak menghasilkan uang melalui iklan. Tidak ada pemindaian konten, tidak ada pembuatan profil pengguna, tidak ada pengumpulan data perilaku. Email Anda hanya ada sampai kedaluwarsa — email tersebut tidak pernah diindeks, dianalisis, atau dijual.
Tidak Ada Pelacakan Lintas Platform
Alamat sementara tidak terhubung dengan browser Anda, aplikasi Anda, lokasi Anda, atau identitas asli Anda. Alamat tersebut berdiri sendiri sepenuhnya — digunakan sekali dan dibuang — memutus rantai yang menjadi dasar pelacakan lintas platform.
Dampak Kebocoran Data Berkurang Menjadi Nol
Ketika alamat sekali pakai muncul dalam insiden kebocoran data, dampaknya secara fungsional nol. Tidak ada identitas asli yang terikat. Tidak ada kata sandi yang dapat digunakan kembali. Tidak ada kotak masuk yang dapat diakses. Tidak ada profil yang dapat dieksploitasi. Alamat tersebut telah dihapus.
Kapan Menggunakan Email Sementara vs Email Biasa
Tidak semua situasi memerlukan alamat sekali pakai. Berikut cara menentukan:
Gunakan email sementara untuk pendaftaran forum, aktivasi uji coba gratis, halaman unduhan, langganan buletin, verifikasi satu kali, pendaftaran kartu loyalitas, undian online, dan layanan apa pun yang tidak sepenuhnya Anda percayai dengan alamat asli Anda.
Gunakan email biasa untuk perbankan, akun medis, komunikasi pekerjaan, layanan pemerintah, dan akun apa pun yang memerlukan akses pemulihan kata sandi jangka panjang.
Gunakan penyedia yang berfokus pada privasi untuk komunikasi berkelanjutan di mana Anda membutuhkan ketahanan dan keamanan yang kuat — layanan yang menawarkan enkripsi ujung ke ujung secara default.
Untuk perbandingan terperinci antara alamat sekali pakai dan alat privasi permanen, lihat panduan kami tentang email sementara vs alias email.
Langkah-Langkah Praktis untuk Melindungi Email Anda Hari Ini
Gunakan alamat email sementara sekali pakai untuk setiap pendaftaran yang tidak penting — hal ini saja sudah dapat menghilangkan sebagian besar risiko kebocoran data. Selain itu, jangan pernah menggunakan kembali kata sandi di berbagai layanan dan gunakan pengelola kata sandi untuk membuat kredensial unik untuk setiap akun.
Aktifkan otentikasi dua faktor pada email utama Anda. Periksa apakah alamat email Anda sudah terdaftar dalam kebocoran data yang diketahui menggunakan alat pemeriksa kebocoran data. Hindari mengklik tautan dalam email yang tidak diharapkan — selalu verifikasi pengirim secara independen melalui saluran terpisah.
Tinjau kebijakan retensi data dan privasi penyedia email Anda. Pertimbangkan untuk beralih ke penyedia yang berfokus pada privasi untuk komunikasi pribadi dan bisnis yang sensitif. Dan periksa secara berkala layanan mana saja yang memiliki alamat email asli Anda — berhenti berlangganan dan hapus akun yang tidak lagi Anda gunakan.
Semakin sedikit alamat email asli Anda yang tersebar di internet, semakin kecil pula area yang rentan terhadap serangan. Untuk setiap pendaftaran yang tidak memerlukan identitas asli Anda, alamat sementara adalah perlindungan paling sederhana dan efektif yang tersedia.