Datenschutzverletzungen und Ihre E-Mails – So schützen Sie sich
Ihre E-Mail-Adresse ist die am häufigsten wiederverwendete Zugangsangabe im Internet. Jede Anmeldung, jedes Konto, jeder Dienst – alles ist mit einer einzigen Adresse verknüpft. Wenn bei einem dieser Dienste ein Sicherheitsverstoß auftritt, sind Ihre E-Mail-Adresse und alle damit verbundenen Daten Hackern, Datenhändlern und Phishing-Angriffen ausgesetzt.
Diese Risiken sind keine reine Theorie. In den letzten zehn Jahren sind Milliarden von E-Mail-Adressen in öffentlich zugänglichen Datenbanken aufgetaucht. Zu verstehen, wie herkömmliche E-Mail-Konten Sie gefährden und wie temporäre E-Mail-Adressen die meisten dieser Risiken von vornherein ausschließen, ist der erste Schritt, um sich zu schützen.
Warum normale E-Mail-Konten ein Datenschutzrisiko darstellen
Datenauswertung und gezielte Werbung
Die meisten kostenlosen E-Mail-Anbieter verdienen ihr Geld damit, den Inhalt Ihrer E-Mails zu scannen. Ihre Kommunikationsmuster, Interessen, Kaufbestätigungen und persönlichen Angaben werden zu Datenprofilen, die für gezielte Werbung genutzt werden. Was Anbieter als „Datenaggregation für Marketingzwecke“ bezeichnen, ist im Grunde genommen die Umwandlung Ihrer privaten Korrespondenz in ein Produkt, das an Werbetreibende verkauft wird – oft ohne dass Sie den Umfang davon vollständig verstehen.
SMTP wurde nicht für Sicherheit entwickelt
Das zentrale E-Mail-Protokoll – SMTP – wurde auf Zuverlässigkeit ausgelegt, nicht auf Sicherheit. Ohne zusätzliche Verschlüsselungsebenen können E-Mails während der Übertragung abgefangen werden. Die meisten kostenlosen Anbieter verschlüsseln E-Mails mittlerweile während der Übertragung, entschlüsseln sie jedoch und speichern sie in lesbarer Form auf ihren eigenen Servern. Das bedeutet, dass der Anbieter selbst, seine Mitarbeiter, Hacker, die in den Server eindringen, oder Justizbehörden, die eine Anfrage stellen, potenziell alle Zugriff auf Ihre Nachrichten haben.
End-to-End-Verschlüsselung ist selten standardmäßig aktiviert
Echte End-to-End-Verschlüsselung bedeutet, dass nur der Absender und der Empfänger die Nachricht lesen können – nicht einmal der Anbieter. Die meisten herkömmlichen E-Mail-Dienste bieten dies nicht standardmäßig an. Ihre E-Mails liegen auf den Servern des Anbieters in einer Form vor, die das Unternehmen lesen, indexieren und, falls dazu gezwungen, weitergeben kann.
Wie Datenlecks Ihre E-Mails gefährden
Was passiert, wenn ein Dienst gehackt wird
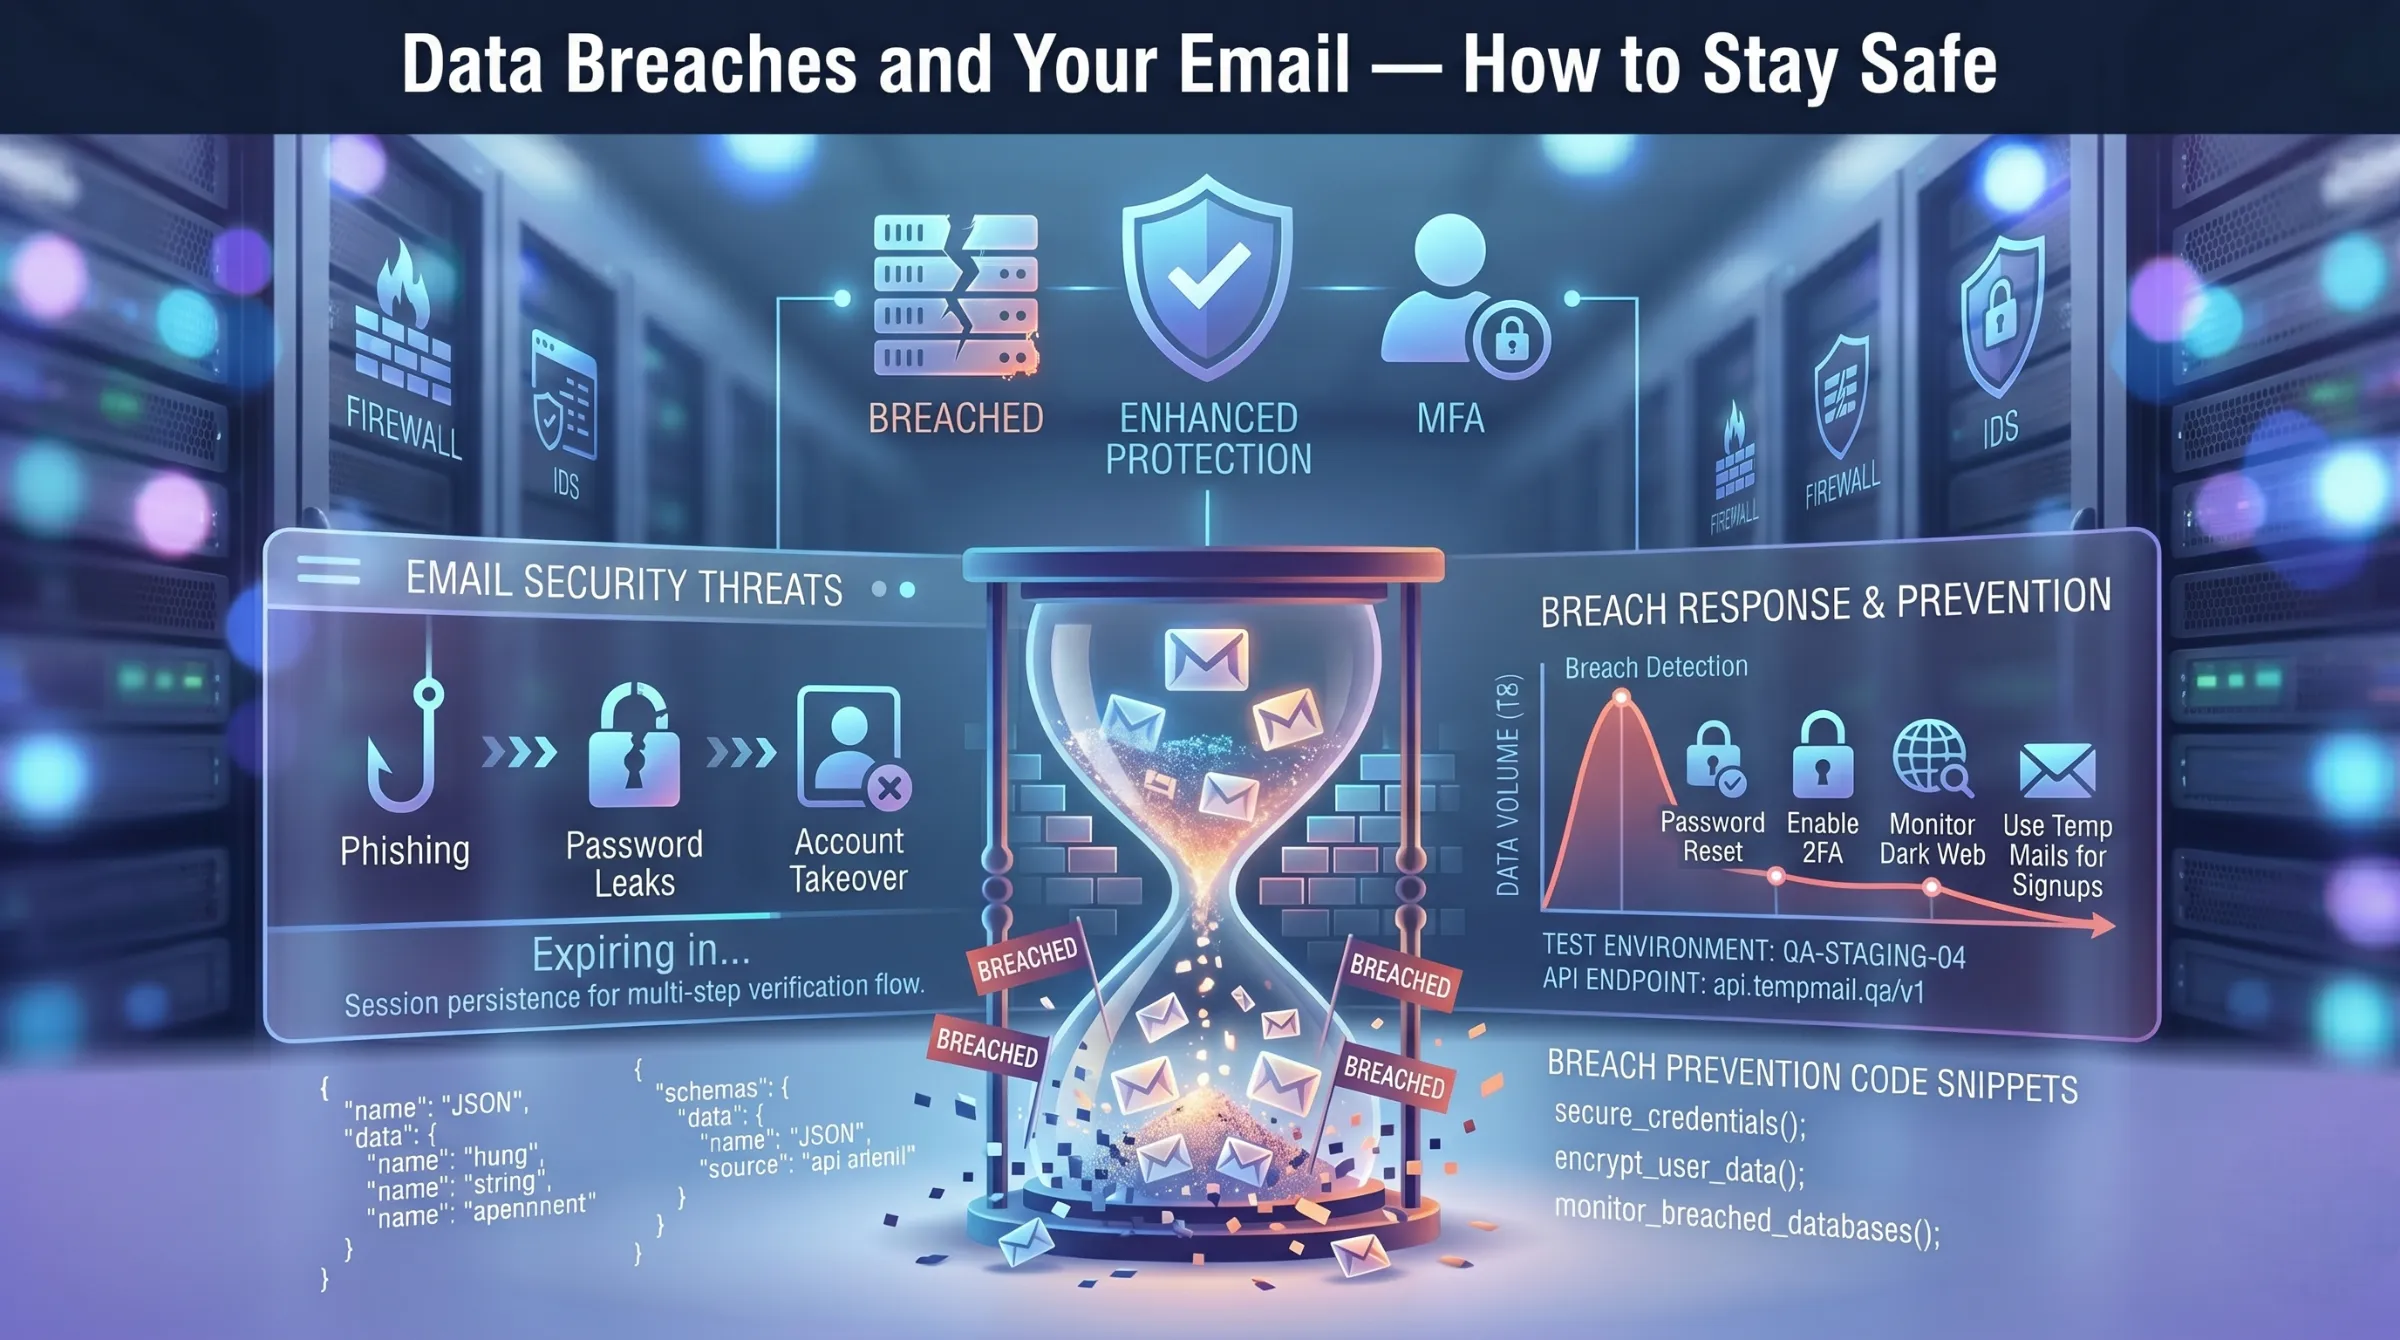
Wenn eine Website, bei der Sie sich registriert haben, gehackt wird, landen Ihre E-Mail-Adresse, Ihr Passwort und die zugehörigen Kontodaten in offengelegten Datenbanken. Diese Datenbanken zirkulieren frei unter Hackern und Datenhändlern. Ihre E-Mail-Adresse wird zum Schlüssel, der Phishing-Versuche, Credential-Stuffing-Angriffe und Identitätsdiebstahl ermöglicht – nicht nur bei dem betroffenen Dienst, sondern bei jedem Dienst, bei dem Sie dieselbe Adresse verwendet haben.
Langfristige Datenspeicherung verschlimmert die Situation
Selbst nachdem Sie E-Mails gelöscht oder ein Konto geschlossen haben, bewahren viele Anbieter Kopien von Nachrichten und Metadaten über einen längeren Zeitraum auf. Diese lange Aufbewahrungsfrist bedeutet, dass alte Daten bei zukünftigen Sicherheitsverletzungen wieder auftauchen können – Jahre, nachdem Sie dachten, sie seien verschwunden. Und die vollständige Löschung eines Kontos mit all seinen Daten ist oft weitaus komplexer und zeitaufwendiger, als die Anbieter suggerieren.
Plattformübergreifendes Tracking verstärkt das Risiko
Normale E-Mail-Konten sind mit Browsern, Apps, Cloud-Speichern und anderen Diensten verknüpft. Ihre E-Mail-Nutzung wird Teil eines umfassenderen Verhaltensprofils – Browserverlauf, App-Aktivitäten, Standortdaten, Kaufverhalten – alles über eine einzige Adresse miteinander verknüpft. Bei einem Datenleck werden nicht nur Ihre E-Mails offengelegt. Es wird Ihr gesamter vernetzter digitaler Fußabdruck offengelegt.
Die realen Bedrohungen, denen Sie ausgesetzt sind
Phishing und Social Engineering
Geknackte E-Mail-Adressen werden sofort zu Zielen für Phishing-Angriffe. Angreifer geben sich als Banken, Arbeitgeber oder Dienste aus, von denen sie wissen, dass Sie sie nutzen – denn die Daten aus dem Datenleck haben ihnen genau verraten, bei welchen Plattformen Ihre E-Mail-Adresse registriert ist. Diese E-Mails sind überzeugend genug, um Zugangsdaten zu stehlen, Malware zu installieren oder Sie dazu zu verleiten, Geld zu überweisen.
Staatliche Überwachung und behördliche Auskunftsersuchen
E-Mail-Anbieter können gezwungen werden, Nutzerdaten an Behörden weiterzugeben, oft ohne Zustimmung oder Benachrichtigung des Nutzers. Massenüberwachungsprogramme sammeln und speichern routinemäßig E-Mail-Kommunikation in großem Umfang, was ernsthafte Bedenken hinsichtlich der bürgerlichen Freiheiten aufwirft – insbesondere wenn der Anbieter Ihre E-Mails in lesbarer Form auf seinen Servern speichert.
Identitätsdiebstahl und „Credential Stuffing“
Sobald Ihre E-Mail-Adresse in einer Datenbank mit Datenlecks auftaucht, probieren Angreifer automatisch dieselbe Kombination aus E-Mail-Adresse und Passwort bei Hunderten anderer Dienste aus. Wenn Sie Passwörter wiederverwendet haben – was die meisten Menschen tun –, führt ein einziger Datenleck zu einer Kettenreaktion, bei der viele Konten kompromittiert werden.
Genau deshalb ist es für jeden, der den Schutz seiner Online-Identität ernst nimmt, wichtig zu wissen, ob temporäre E-Mail-Adressen zurückverfolgt werden können.
Wie temporäre E-Mail-Adressen Sie vor Datenlecks schützen
Keine persönlichen Daten, die offengelegt werden könnten
Ein kostenloser Einweg-Posteingang erfordert keinerlei persönliche Daten – keinen Namen, keine Telefonnummer, kein Passwort, keine Identitätsprüfung. Sollte es bei einem Dienst, bei dem Sie sich angemeldet haben, zu einer Datenpanne kommen, gibt es nichts, was diese Einweg-E-Mail-Adresse mit Ihrer tatsächlichen Identität in Verbindung bringt.
Begrenzte Lebensdauer beseitigt langfristige Risiken
Temporäre Adressen verfallen automatisch. Selbst wenn jemand die Adresse Monate später aus einer durchgesickerten Datenbank erhält, existiert der Posteingang nicht mehr. Es gibt keine gespeicherten E-Mails, auf die zugegriffen werden könnte, kein Konto, das kompromittiert werden könnte, und keine Daten, die abgebaut werden könnten. Erfahren Sie mehr darüber, wie das Verfallen temporärer E-Mail-Adressen funktioniert und warum die automatische Löschung eine Datenschutzfunktion und keine Einschränkung ist.
Kein Scannen von E-Mails oder Datenauswertung
Einweg-E-Mail-Dienste finanzieren sich nicht durch Werbung. Es findet kein Scannen von Inhalten, keine Erstellung von Nutzerprofilen und keine Erfassung von Verhaltensdaten statt. Ihre E-Mails existieren nur so lange, bis sie ablaufen – sie werden niemals indexiert, analysiert oder verkauft.
Kein plattformübergreifendes Tracking
Eine temporäre E-Mail-Adresse ist nicht mit Ihrem Browser, Ihren Apps, Ihrem Standort oder Ihrer tatsächlichen Identität verknüpft. Sie existiert völlig isoliert – wird einmal verwendet und dann verworfen –, wodurch die Kette unterbrochen wird, auf der plattformübergreifendes Tracking beruht.
Auswirkungen von Datenschutzverletzungen auf null reduziert
Wenn eine Wegwerfadresse bei einem Datenleck auftaucht, ist der Schaden praktisch gleich Null. Keine echte Identität ist damit verbunden. Kein Passwort, das wiederverwendet werden könnte. Kein Posteingang, auf den zugegriffen werden könnte. Kein Profil, das ausgenutzt werden könnte. Die Adresse ist bereits gelöscht.
Wann sollte man eine temporäre E-Mail-Adresse anstelle einer regulären E-Mail-Adresse verwenden?
Nicht jede Situation erfordert eine Wegwerf-E-Mail-Adresse. So triffst du die richtige Entscheidung:
Verwenden Sie temporäre E-Mail-Adressen für die Anmeldung in Foren, die Aktivierung von kostenlosen Testversionen, Download-Zugänge, Newsletter-Abonnements, einmalige Verifizierungen, die Anmeldung für Kundenkarten, Online-Gewinnspiele und alle Dienste, denen Sie Ihre echte Adresse nicht vollständig anvertrauen möchten.
Verwende deine normale E-Mail-Adresse für Bankgeschäfte, medizinische Konten, Kommunikation mit Arbeitgebern, Behördendienste und alle Konten, die einen langfristigen Zugriff zur Passwortwiederherstellung erfordern.
Nutzen Sie einen datenschutzorientierten Anbieter für die laufende Kommunikation, bei der Sie sowohl Beständigkeit als auch hohe Sicherheit benötigen – Dienste, die standardmäßig End-to-End-Verschlüsselung anbieten.
Einen detaillierten Vergleich zwischen Einmal-E-Mail-Adressen und permanenten Datenschutz-Tools finden Sie in unserem Leitfaden zum Thema „Temporäre E-Mail-Adressen vs. E-Mail-Aliase“.
Praktische Schritte zum Schutz Ihrer E-Mail-Adresse heute
Verwenden Sie für jede nicht unbedingt notwendige Registrierung eine temporäre Wegwerf-E-Mail-Adresse – allein dadurch vermeiden Sie bereits den Großteil des Risikos bei Datenlecks. Darüber hinaus sollten Sie Passwörter niemals für verschiedene Dienste wiederverwenden und einen Passwort-Manager nutzen, um für jedes Konto einzigartige Zugangsdaten zu generieren.
Aktivieren Sie die Zwei-Faktor-Authentifizierung für Ihre Haupt-E-Mail-Adresse. Überprüfen Sie mithilfe eines Tools zur Datenpannenüberprüfung, ob Ihre Adresse bereits in bekannten Datenpannen aufgetaucht ist. Klicken Sie nicht auf Links in unerwarteten E-Mails – überprüfen Sie den Absender immer unabhängig über einen separaten Kanal.
Prüfen Sie die Richtlinien Ihres E-Mail-Anbieters zur Datenspeicherung und zum Datenschutz. Erwägen Sie für sensible private und geschäftliche Kommunikation den Wechsel zu einem datenschutzorientierten Anbieter. Und überprüfen Sie regelmäßig, bei welchen Diensten Ihre echte E-Mail-Adresse hinterlegt ist – melden Sie sich ab und löschen Sie Konten, die Sie nicht mehr nutzen.
Je seltener Ihre echte E-Mail-Adresse im Internet vorkommt, desto kleiner wird Ihre Angriffsfläche. Bei jeder Anmeldung, für die Ihre echte Identität nicht erforderlich ist, ist eine temporäre Adresse der einfachste und wirksamste Schutz, der Ihnen zur Verfügung steht.